Quando la difesa diventa vulnerabilità. Gli allarmi bomba e il dilemma della risposta
di Anna Calabresi, psicologa psicoterapeuta. Esperta in Psicologia digitale, Scienze criminologiche e Contrasto al terrorismo internazionale
Una
minaccia senza esplosivo
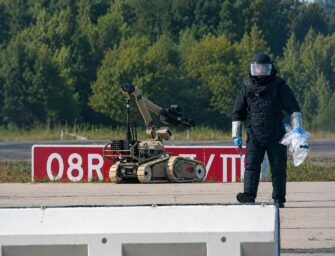
Il 5 novembre 2026 un Airbus A320 della compagnia Aer Lingus, partito da Dublino e diretto a Roma con 151 passeggeri e sei membri dell’equipaggio, è stato deviato verso la base militare francese di Évreux-Fauville a causa di un allarme bomba. Dopo essere stato scortato da un caccia francese fino all’atterraggio, il velivolo è stato sottoposto ai controlli degli artificieri. Nella stessa mattinata un volo Finnair proveniente da Helsinki è atterrato all’aeroporto di Fiumicino scortato da caccia dell’Aeronautica Militare italiana. Le verifiche effettuate su entrambi gli aerei hanno dato esito negativo.
Questi due episodi fanno parte di una sequenza più ampia. Nelle ultime settimane diversi voli europei sono stati interessati da allarmi analoghi, con deviazioni, controlli straordinari e interruzioni delle attività. Inoltre, email contenenti minacce hanno raggiunto centinaia di scuole in diversi Paesi europei. Non è stato ancora accertato chi vi sia dietro, né se esista una regia comune.
Tale dinamica
richiama l’attenzione su un meccanismo che va oltre la natura delle singole
minacce. Un allarme infondato può produrre tutte le conseguenze di un pericolo
reale, perché la risposta del sistema di sicurezza dipende dalla possibilità
che la minaccia sia concreta. E quando è in gioco l’incolumità delle persone,
quella possibilità non può essere ignorata.
Al volo
Dublino-Roma è bastata un’informazione sulla presunta presenza di un ordigno
per modificare la rotta, mobilitare un caccia e attivare personale
specializzato. Le misure erano necessarie per garantire la sicurezza dei
passeggeri, anche se i controlli hanno poi escluso la presenza di esplosivi.
Non sappiamo se chi ha diffuso gli allarmi intendesse provocare proprio queste
reazioni. Resta però un dato significativo: una minaccia rivelatasi infondata è
stata sufficiente a influenzare le decisioni e a mettere in campo risorse
militari.
Quanto accaduto
mette in evidenza una vulnerabilità dei sistemi di sicurezza, legata alla
necessità di intervenire anche quando il pericolo non è ancora stato accertato.
Le procedure di protezione, indispensabili per prevenire eventuali attacchi,
possono così essere sfruttate per provocare interventi e disagi operativi. Per
ottenere questo risultato basta che la minaccia venga ritenuta abbastanza
credibile da rendere necessaria una risposta.
La
risposta come leva
Per comprendere
questa dinamica può essere utile richiamare il concetto di tentate soluzioni
mutuato dall’approccio sistemico-relazionale. Watzlawick, Weakland e Fisch
(1974) hanno osservato che, in determinate circostanze, sono proprio i
tentativi di risolvere un problema a mantenerlo o ad aggravarlo. Si crea cioè
un circolo vizioso nel quale la risposta al problema contribuisce alla sua
persistenza.
Nei sistemi di
sicurezza si può verificare qualcosa di simile. Di fronte a una minaccia
credibile, le autorità hanno il dovere di adottare le misure necessarie per
proteggere le persone. La decisione va ponderata tenendo conto delle
informazioni disponibili al momento dell’allarme. Il problema è che chi suscita
intenzionalmente una falsa emergenza potrebbe sfruttare proprio queste
procedure per raggiungere i propri obiettivi. Pensiamo a un aeroporto che
riceve una segnalazione di pericolo e sospende le operazioni per effettuare i
controlli. Se la minaccia è stata formulata allo scopo di interrompere le
attività aeroportuali, l’aggressore ottiene il risultato desiderato senza
mettere in atto un attacco reale. Pertanto, le misure di protezione, pur
essendo appropriate, producono in questo caso esattamente le conseguenze che l’aggressore
voleva suscitare.
Questo meccanismo
può essere definito sfruttamento della risposta protocollare. Chi determina
intenzionalmente una minaccia sfrutta il funzionamento normale e prevedibile di
un’organizzazione, sapendo che questa sarà costretta ad attivare determinate
misure di protezione. In questo modo riesce a provocare un’interruzione delle
attività attraverso gli stessi dispositivi predisposti per proteggerle. La
singola risposta non contribuisce di per sé a mantenere il problema, ma
comporta un costo per l’organizzazione. Inoltre, il successo dell’interruzione
conferma all’aggressore l’efficacia dell’arma a fronte di un costo operativo
nullo. È con il ripetersi di questo meccanismo, come vedremo, che può
instaurarsi il circolo vizioso delle tentate soluzioni.
La
manipolazione della risposta
Il meccanismo richiama, per alcuni aspetti, il reflexive control, elaborato nella dottrina strategica sovietica e russa e ripreso negli studi sulla guerra dell’informazione. Thomas (2004) lo descrive come una forma di influenza sul processo decisionale dell’avversario, ottenuta trasmettendo informazioni costruite per indurlo ad assumere decisioni favorevoli a chi le diffonde. Il fondamento di questa tecnica risiede proprio nella capacità dell’attaccante di anticipare e specchiare l’algoritmo decisionale altrui, conoscendo a fondo come l’avversario interpreta le informazioni, valuta le alternative e traduce le regole in azione.
Nel caso degli
allarmi bomba il meccanismo presenta una peculiarità. Le autorità sanno che la
segnalazione potrebbe essere falsa, ma devono comunque intervenire perché non
possono escludere a priori che il pericolo sia reale. La decisione, quindi, non
dipende da una percezione distorta della situazione, ma dalla responsabilità di
proteggere le persone. Ed è proprio questa necessità che può essere sfruttata
da chi fabbrica intenzionalmente una falsa minaccia. Non occorre convincere le
autorità della presenza di un ordigno. È sufficiente instillare un dubbio tale
da rendere necessaria l’attivazione delle procedure di sicurezza. Il motivo per
cui questa risposta è prevedibile dipende soprattutto dalle conseguenze delle
possibili scelte. Ignorare un allarme che si rivela fondato può avere effetti
ben più gravi rispetto all’attivazione delle procedure per una minaccia
inesistente. Chi ha la responsabilità della sicurezza è quindi vincolato al
principio di precauzione e alla minimizzazione del rischio peggiore. Chi
conosce il funzionamento del sistema e intende sfruttarlo per provocare
conseguenze molto maggiori rispetto ai mezzi impiegati può quindi fare leva su
questa prevedibilità.
Nel modello
clinico-strategico il problema è mantenuto dalle soluzioni che dovrebbero
risolverlo. Nel reflexive control è un attore esterno a indurre
intenzionalmente determinate risposte. In entrambi i casi la risposta del
sistema assume un ruolo determinante, e se viene provocata dall’esterno le
procedure previste per garantire la sicurezza possono interferire con il
funzionamento dell’organizzazione.
Naturalmente la compatibilità di questi episodi con una logica strategica non dimostra che siano stati pianificati secondo i principi del reflexive control, né consente di attribuirli a specifici attori. Si tratta di un’ipotesi interpretativa. Anche il susseguirsi di più segnalazioni nello stesso periodo non implica necessariamente una strategia coordinata: episodi indipendenti possono produrre effetti simili perché colpiscono infrastrutture con le stesse vulnerabilità.
Il
dilemma della risposta
La percezione del
rischio è condizionata dalla probabilità che attribuiamo a un evento, dalle
conseguenze che temiamo possa avere, dalla paura che suscita e dal controllo
che riteniamo di poter esercitare. Il ripetersi di allarmi in luoghi diversi
può così alimentare un clima di insicurezza, nel quale la minaccia continua a
essere percepita come presente anche quando le verifiche non rilevano alcun
pericolo (Slovic, 1987). La diffusione delle notizie attraverso i media può
inoltre contribuire ad accrescere questo senso di insicurezza. Secondo il
modello dell’amplificazione sociale del rischio di Kasperson e colleghi (1988),
infatti, il modo in cui le informazioni vengono presentate può influenzare la
percezione del pericolo nella popolazione, aumentandone le conseguenze
psicologiche e sociali.
La ripetizione
degli allarmi può però avere anche l’effetto contrario. Se le segnalazioni si
rivelano spesso infondate, con il tempo le persone tendono a considerarle poco
attendibili e a prestare meno attenzione, anche quando il pericolo è reale.
Breznitz (1984) ha descritto questo fenomeno come effetto «al lupo, al lupo»,
per cui il ripetersi di falsi allarmi riduce la credibilità delle segnalazioni
successive. Si tratta di qualcosa di simile a quello che in ambito sanitario
viene denominato alarm fatigue. L’esposizione continua ad allarmi di
limitata utilità operativa può compromettere la vigilanza e la capacità di
rispondere in maniera adeguata (Paine et al., 2016). Non è tuttavia ancora
chiaro se gli stessi risultati possano essere estesi agli allarmi bomba.
Le due reazioni
possono coesistere in una situazione di incertezza, rendendo difficile la
scelta delle misure di sicurezza da adottare. Procedure più rigide comportano
costi maggiori a ogni nuovo allarme e possono aumentare il senso di insicurezza
nella popolazione. Ridurre le misure di protezione, d’altro canto, permette di
contenere i costi, ma comporta il rischio di sottostimare una minaccia reale.
Questa difficoltà può essere sfruttata da chi conosce il funzionamento del
sistema e intende volgerlo a proprio favore. Il ripetersi degli allarmi può infatti
portare a rafforzare progressivamente le procedure di sicurezza, innescando il
meccanismo delle tentate soluzioni, per cui le misure adottate per affrontare
il problema finiscono per contribuire al suo mantenimento. La sicurezza assume
in questo modo anche una dimensione cognitiva, poiché la percezione della
minaccia influenza il modo in cui viene valutato il rischio, sia da parte della
popolazione sia da parte di chi deve prendere decisioni senza disporre di
informazioni complete e attendibili.
La
vulnerabilità dei sistemi interdipendenti
La capacità di una
minaccia di produrre esiti concreti dipende anche dalle caratteristiche del
sistema bersaglio. Le infrastrutture contemporanee hanno la peculiarità di
essere interconnesse e il loro funzionamento si regge su servizi mutuamente
dipendenti. In un aeroporto la gestione dei voli è legata alla disponibilità
degli equipaggi e all’assistenza ai passeggeri, per cui l’interruzione di una
sola attività si ripercuote anche sulle altre. L’interdipendenza tra le
infrastrutture favorisce così l’innesco di fallimenti a cascata (cascading
failures), estendendo gli effetti da un servizio all’altro e rendendo più
difficile contenere le conseguenze (Rinaldi, Peerenboom e Kelly, 2001). Un
falso allarme può quindi provocare disagi anche in settori che non sono
direttamente coinvolti, anche se la minaccia si rivela poi inesistente.
Chi conosce il
funzionamento delle infrastrutture e le procedure che vengono attivate in caso
di emergenza può usare questi collegamenti per arrecare disagi su larga scala,
investendo risorse limitate. Si tratta di un meccanismo che ritroviamo anche
nelle minacce ibride, nelle quali si ricorre a strumenti diversi per esercitare
pressione su un avversario, sfruttando proprio le vulnerabilità del suo
sistema.
Una
sicurezza capace di adattarsi
Le procedure di
sicurezza seguono modalità di intervento prestabilite, che possono essere
conosciute e sfruttate da chi intende causare un’interruzione delle attività.
La tutela dell’incolumità pubblica deve comunque rimanere prioritaria,
soprattutto quando le informazioni disponibili non sono sufficienti per
accertare la reale sussistenza di una minaccia. È importante quindi che le
organizzazioni sappiano modulare gli interventi di sicurezza sulle diverse
situazioni, tenendo conto sia della necessità di proteggere le persone sia
delle conseguenze che queste misure possono avere sull’operatività delle
strutture.
In questa
prospettiva, gli studi sulla resilience engineering sottolineano che la
sicurezza non può reggersi solo sulla rigidità delle regole, ma richiede una
capacità di adattamento flessibile (graceful extensibility) per gestire
eventi che mettono in crisi le procedure abituali (Woods, 2015). Essere
resilienti significa quindi anche saper individuare le vulnerabilità delle
proprie procedure, soprattutto quando le misure necessarie per garantire la
sicurezza possono essere strumentalizzate ripetutamente per provocare disagi e
compromettere il funzionamento del sistema.
Per affrontare
questo problema si può operare in due direzioni. La prima riguarda la
valutazione della credibilità delle minacce, che dovrebbe tenere conto, oltre
che del principio di precauzione, anche di elementi verificabili che permettano
di stabilire quanto una segnalazione sia fondata e di adottare misure
proporzionate al rischio. La seconda riguarda la condivisione tempestiva delle
informazioni. Il confronto tra i messaggi ricevuti, i canali utilizzati e i
tempi delle segnalazioni può essere utile per individuare eventuali
collegamenti tra le allerte e capire se si tratta di episodi isolati o di un’azione
coordinata.
Occorre inoltre
considerare il ruolo della comunicazione pubblica. Informare la popolazione sui
risultati delle verifiche è importante per contenere il senso di insicurezza,
senza creare inutili allarmismi ma neppure indurre a sottovalutare il pericolo.
Bisogna infatti evitare che il ripetersi di segnalazioni infondate riduca l’attenzione
verso eventuali minacce reali.
Anche un allarme
privo di riscontro può quindi provocare interruzioni e disagi nel funzionamento
delle infrastrutture. Per questo è importante studiare i processi decisionali e
le procedure adottate dalle organizzazioni nella gestione degli allarmi, per comprendere
come possano essere volti a proprio vantaggio da chi vuole provocare un danno.
Individuare queste vulnerabilità è utile sia in un’ottica di prevenzione, sia
per migliorare la capacità dei sistemi di affrontare situazioni di incertezza,
nel rispetto delle esigenze di sicurezza.
Riferimenti
Breznitz, S. (1984). Cry wolf: The psychology of
false alarms. Lawrence Erlbaum Associates.
Kasperson, R. E., Renn, O., Slovic, P., Brown, H. S.,
Emel, J., Goble, R., Kasperson, J. X., & Ratick, S. (1988). The social
amplification of risk: A conceptual framework. Risk Analysis, 8(2),
177–187. https://doi.org/10.1111/j.1539-6924.1988.tb01168.x
Paine, C. W., Goel, V. V., Ely, E., Stave, C. D.,
Stemler, S., Zander, M., & Bonafide, C. P. (2016). Systematic review of
physiologic monitor alarm characteristics and pragmatic interventions to reduce
alarm frequency. Journal of Hospital Medicine, 11(2), 136–144.
https://doi.org/10.1002/jhm.2520
Rinaldi, S. M., Peerenboom, J. P., & Kelly, T. K.
(2001). Identifying, understanding, and analyzing critical infrastructure
interdependencies. IEEE Control Systems Magazine, 21(6), 11–25.
https://doi.org/10.1109/37.969131
Slovic, P. (1987). Perception of risk. Science,
236(4799), 280–285. https://doi.org/10.1126/science.3563507
Thomas, T. L. (2004). Russia’s reflexive control
theory and the military. The Journal of Slavic Military Studies, 17(2),
237–256. https://doi.org/10.1080/13518040490450529
Watzlawick, P., Weakland, J. H., & Fisch, R. (1974).
Change: Principles of problem formation and problem resolution. W. W.
Norton & Company.
Woods, D. D. (2015). Four concepts for resilience and
the implications for the future of resilience engineering. Reliability
Engineering & System Safety, 141, 5–9.
https://doi.org/10.1016/j.ress.2015.03.018
Dalle scuole agli aerei, la nuova ondata di minacce in Europa
di Chiara Sulmoni
Centinaia di scuole minacciate, voli aerei perturbati, emittenti televisive prese di mira. Chi si nasconde dietro questa ondata di falsi allarmi? E quali potrebbero esserne le motivazioni?
Che cosa sta succedendo nelle scuole europee?
Dall’Italia all’Irlanda, passando per la Scozia, si moltiplicano le minacce di attentati inviate via email. L’11 novembre, oltre 6.000 scuole italiane hanno ricevuto messaggi minatori, che hanno provocato centinaia di evacuazioni. Minacce analoghe hanno raggiunto centinaia di istituti in Scozia e Irlanda del Nord.
Le email contengono minacce di attentati e persino di «genocidio», formulate in un linguaggio tanto estremo quanto apparentemente privo di logica.
A firmare i messaggi compare lo pseudonimo Mikhail Andropov, già utilizzato nei giorni scorsi in relazione alle minacce rivolte a compagnie aeree e organizzazioni mediatiche europee.
In Italia, il sedicente responsabile si presenta come leader del Vilayat di Misoginistan. Una denominazione singolare: vilayat, termine di origine araba che significa provincia o territorio amministrativo, è stato utilizzato anche dallo Stato Islamico per designare le proprie articolazioni territoriali. Misoginistan, invece, sembra evocare un territorio immaginario costruito attorno alla misoginia. Un accostamento che mescola riferimenti ideologici differenti e solleva interrogativi sulla natura delle rivendicazioni.
Nelle minacce circolate in Scozia comparirebbe invece il riferimento a un sedicente progetto denominato Red Owl.
La ricorrenza dello stesso pseudonimo, accompagnato da denominazioni diverse, suggerisce un possibile collegamento tra gli episodi. Ma non permette ancora di stabilire se vi sia un’unica regia, una rete coordinata con ramificazioni geografiche diverse o un fenomeno di imitazione e appropriazione delle stesse identità.
La polizia scozzese ha giudicato le minacce non credibili, precisando che non vi erano ragioni per evacuare le scuole sulla sola base delle email ricevute. Alcuni istituti avevano comunque già attivato le procedure di emergenza.
Quali conseguenze possono avere minacce ritenute non credibili?
Anche quando le minacce si rivelano infondate, le loro conseguenze possono essere molto concrete. Lo dimostra quanto accaduto in Scozia in seguito a una precedente ondata di falsi allarmi, in ottobre: secondo i dati riportati dalla stampa britannica, alcune scuole di Glasgow avevano registrato un calo delle presenze fino al 50%, mentre nel Midlothian il tasso di assenza aveva raggiunto il 21,5%, contro il 6,9% dello stesso giorno dell’anno precedente.
Perché le minacce vengono firmate a nome di gruppi estremisti?
Un elemento particolarmente significativo è il ricorso a identità e rivendicazioni che rimandano a organizzazioni estremiste, anche molto diverse tra loro. La scorsa settimana, 279 email minatorie indirizzate alle scuole italiane sarebbero state firmate a nome dei Guardiani della Rivoluzione iraniani. In altri episodi è comparso il nome del Male State, un movimento estremista russo che ha tuttavia negato qualsiasi coinvolgimento.
In uno studio pubblicato nel settembre 2024 dall’International Centre for Counter-Terrorism (ICCT), la ricercatrice Anna Kruglova ne ricostruisce l’evoluzione. Nato in Russia nel 2016, Male State si è affermato come movimento ultranazionalista, misogino e razzista, noto soprattutto per le campagne di intimidazione e molestie contro donne e minoranze. Dichiarato estremista dalle autorità russe nel 2021, dopo l’invasione dell’Ucraina ha progressivamente riorientato le proprie attività verso la propaganda online a sostegno della guerra, assumendo anche il nome di Male Legion.
Male State è davvero responsabile delle minacce?
Non necessariamente. Intervistata dall’Irish Times, proprio Kruglova considera improbabile un coinvolgimento diretto del movimento. L’utilizzo del suo nome potrebbe rappresentare un tentativo di depistaggio, volto a suggerire una matrice russa, conferire maggiore credibilità alle minacce o alimentare confusione. La compresenza di riferimenti all’estremismo russo, ai Guardiani della Rivoluzione iraniani e a denominazioni che evocano l’immaginario jihadista rende particolarmente delicato il problema dell’attribuzione.
Le rivendicazioni potrebbero non essere semplicemente false: potrebbero essere costruite proprio per confondere l’identità degli autori, moltiplicare le piste investigative e amplificare l’effetto intimidatorio.
Non sarebbe, del resto, la prima volta che l’Europa si confronta con fenomeni simili. Ondate di falsi allarmi hanno già interessato il Montenegro nel 2022 e la Moldova nel 2023, dove, secondo quanto riportato dall’Irish Times, si erano registrate circa 400 minacce infondate in meno di un anno.
Guerra ibrida, estremismo online o nichilismo violento: quali scenari?
Siamo di fronte a una campagna coordinata? A un’operazione di guerra psicologica? A una forma di destabilizzazione ibrida? Oppure a un fenomeno che affonda le proprie radici nell’universo dell’estremismo online, dove operano reti transnazionali, comunità che condividono fantasie violente e una galassia di sigle e identità che possono alimentarsi reciprocamente, attraverso dinamiche di emulazione, competizione e ricerca di notorietà? Le ipotesi non sono necessariamente alternative.
Una campagna organizzata potrebbe sfruttare dinamiche di emulazione già presenti negli ambienti estremisti online. Allo stesso modo, individui o piccoli gruppi potrebbero appropriarsi di rivendicazioni e identità preesistenti senza appartenere ad alcuna struttura organizzata.
Il linguaggio delle email, almeno per quanto emerge dai contenuti resi pubblici, è permeato di odio, disprezzo per la vita umana e fantasie di annientamento.
Elementi che richiamano anche il clima di alcuni ambienti dell’estremismo nichilista e misantropico, nei quali la violenza viene glorificata come fine in sé, la sofferenza altrui diventa oggetto di esaltazione e la trasgressione estrema può trasformarsi in uno strumento di riconoscimento e affermazione personale.
In questi ecosistemi digitali, spesso caratterizzati da ideologie fluide e riferimenti estremisti eterogenei, provocazione, intimidazione e ricerca di notorietà possono intrecciarsi con autentiche aspirazioni violente. Non è necessario che esista una dottrina coerente: simboli, linguaggi e riferimenti ideologici possono essere selezionati, combinati e riutilizzati per provocare, intimidire o acquisire prestigio all’interno di determinate comunità online.
Potrebbero esserci giovani radicalizzati dietro queste email?
È possibile che siano coinvolti individui molto giovani? E, in tal caso, agiscono autonomamente, all’interno di reti online, oppure vengono strumentalizzati da attori che rimangono nell’ombra?
Sono interrogativi, non conclusioni. Il fatto che le scuole figurino tra i bersagli non consente, di per sé, di dedurre l’età degli autori.
Già nel rapporto ReaCT 2025, nell’analisi Radicalizzazione 2025: il nuovo volto dell’estremismo in Europa, avevo richiamato l’attenzione sulle trasformazioni della radicalizzazione giovanile e sulle aree di sovrapposizione tra estremismi, ideologie, criminalità, fascinazione per la violenza e ricerca di status negli ambienti digitali.
Un universo nel quale le appartenenze ideologiche possono essere instabili, le identità costruite o falsificate e le motivazioni difficili da ricondurre alle categorie tradizionali del terrorismo e dell’estremismo.
Al momento, tuttavia, non vi sono elementi sufficienti per stabilire che questa ondata di minacce provenga da tali ambienti, né per attribuirne la responsabilità a uno Stato, a un’organizzazione o a una rete specifica.
Perché basta un’email per mettere sotto pressione un intero sistema?
Un aspetto è già evidente: non serve necessariamente un attentato per produrre gli effetti destabilizzanti di una minaccia. Bastano un’email, una rivendicazione difficile da verificare e la necessità, per le autorità, di prendere sul serio ogni segnalazione.
C’è inoltre un rischio ulteriore: la ripetizione di falsi allarmi può generare assuefazione e indurre a sottovalutare eventuali minacce successive.È una vulnerabilità da considerare, perché l’assenza di un pericolo concreto in una serie di episodi non garantisce che ogni futura segnalazione sia altrettanto infondata. Né si può escludere, in astratto, che un individuo radicalizzato possa cercare di sfruttare un clima di confusione e allarme.
Ne deriva una forte asimmetria: costi minimi per chi minaccia, costi elevati per chi deve garantire la sicurezza. Con la possibilità di generare paura, interrompere attività essenziali, mobilitare risorse e alimentare un senso diffuso di vulnerabilità.
Qual è la dimensione geopolitica di questi episodi?
È su questo terreno che il fenomeno può assumere anche una dimensione geopolitica. Scuole, trasporti e mezzi d’informazione sono pilastri della vita quotidiana. Metterne sotto pressione il funzionamento, anche attraverso falsi allarmi, può contribuire a erodere la fiducia nelle istituzioni e nella loro capacità di proteggere la popolazione.
Ma occorre distinguere gli effetti dalle intenzioni: il fatto che una serie di minacce produca conseguenze destabilizzanti non dimostra, di per sé, che sia stata concepita nell’ambito di un’operazione di guerra ibrida. La questione, dunque, non è soltanto chi invia queste minacce, ma se dietro la loro apparente frammentazione si nasconda una strategia più ampia. E, soprattutto, come distinguere un’operazione di destabilizzazione organizzata dalle dinamiche di un estremismo online sempre più fluido, transnazionale e difficile da decifrare. O se, invece, proprio l’interazione tra questi due universi rappresenti una delle vulnerabilità emergenti per la sicurezza europea. Una distinzione tutt’altro che semplice, ma essenziale per comprendere la natura della minaccia e rispondere in modo proporzionato.
L’Europa sotto pressione. Guerra ibrida, nuove forme di estremismo e il rischio di una destabilizzazione permanente
di Chiara Sulmoni
Falsi allarmi bomba, sabotaggi, attacchi informatici e minacce contro servizi essenziali. Episodi diversi, non necessariamente collegati, che mostrano quanto sia diventato difficile distinguere tra criminalità, estremismo e operazioni di destabilizzazione. E quanto la sicurezza europea dipenda ormai anche dalla tenuta psicologica e dalla fiducia dei cittadini.
Guarda l’intervista al TG della radiotelevisione svizzera di lingua italiana (RSI)
C’è un elemento che colpisce nella successione
di episodi che hanno interessato diversi Paesi europei: la relativa facilità
con cui è possibile interrompere attività essenziali, mobilitare apparati di
sicurezza e generare un senso diffuso di insicurezza.
Le minacce di attentati rivolte al settore
dell’aviazione civile, gli allarmi bomba nelle scuole, le incursioni di droni,
i sospetti sabotaggi e gli attacchi informatici contro sistemi di
refrigerazione dei supermercati o strutture sanitarie sono eventi molto
diversi. Hanno modalità operative differenti e, almeno per il momento, non
esistono elementi sufficienti per considerarli parte di un’unica campagna
coordinata.
Sarebbe un errore attribuirli automaticamente
a una stessa regia. Ma sarebbe altrettanto sbagliato non interrogarsi sulle
analogie, soprattutto per quanto riguarda gli effetti prodotti.
Una scuola evacuata, un volo interrotto o un
sistema di refrigerazione compromesso non rappresentano soltanto problemi
operativi. Producono costi, richiedono risorse, interferiscono con la vita
quotidiana e, se gli episodi si ripetono, possono modificare la percezione
della sicurezza.
Il punto è proprio questo. Non occorre
necessariamente provocare una grande distruzione per mettere sotto pressione
una società. A volte è sufficiente costringerla a reagire continuamente.
Una regia
comune? Il problema dell’attribuzione
La prima domanda riguarda inevitabilmente gli
autori. Chi c’è dietro questi episodi? Esiste un coordinamento? E con quali
finalità?
Al momento non possiamo rispondere con certezza. Potremmo trovarci di fronte ad attori differenti: gruppi estremisti, criminali informatici, imitatori, soggetti mossi da motivazioni personali o economiche. In alcuni casi va considerata anche la possibilità di operazioni condotte direttamente o indirettamente da attori statali. La distinzione è fondamentale, perché la convergenza degli effetti non dimostra necessariamente un coordinamento operativo. È però in questo contesto che diventano utili i concetti di guerra ibrida e guerra sotto soglia. La guerra ibrida combina strumenti militari e non militari per indebolire un avversario, condizionarne le decisioni e comprometterne la stabilità. Sabotaggi, cyberattacchi, disinformazione, intimidazioni, interferenze politiche e pressioni economiche possono concorrere a uno stesso obiettivo strategico.
La guerra sotto soglia evocata dal Ministro
italiano della Difesa Guido Crosetto riguarda invece le modalità con cui un
attore può esercitare una pressione ostile cercando di non superare il livello
che provocherebbe una risposta militare diretta. L’ambiguità diventa una
risorsa.
È il terreno della cosiddetta negabilità
plausibile: un eventuale mandante può cercare di nascondere il proprio ruolo,
servirsi di intermediari o sfruttare la difficoltà di dimostrare chi abbia
realmente ordinato o portato a termine un’operazione.
La vicenda delle minacce attribuite ai cosiddetti Fighters of the Male State è interessante anche sotto questo profilo. La rivendicazione e la successiva smentita del coinvolgimento da parte del gruppo russo evocato nella vicenda non consentono, da sole, di stabilire chi siano gli autori. Mostrano piuttosto quanto sia delicato il problema dell’attribuzione. Una rivendicazione può essere autentica, opportunistica o deliberatamente ingannevole.
Anche l’ipotesi russa deve essere affrontata con questa cautela. Il contesto strategico europeo, segnato dalla guerra contro l’Ucraina e dalle attività ostili attribuite a Mosca, rende legittimo considerare la possibilità di operazioni di destabilizzazione. Ma il fatto che un episodio sia compatibile con gli interessi di uno Stato non significa che quello Stato ne sia responsabile. Peraltro, l’incertezza può produrre effetti anche prima che le indagini arrivino a una conclusione. Alimenta sospetti, favorisce interpretazioni contrastanti e rende più difficile per le istituzioni comunicare in modo convincente.
Bombe inesistenti
e timori reali
Un falso allarme bomba può sembrare, a posteriori, un episodio relativamente innocuo. Nessun ordigno, nessuna esplosione, nessuna vittima. Ma è una lettura incompleta. Se una minaccia costringe a evacuare una scuola, interrompere un volo o attivare complesse procedure di emergenza, qualcosa è già accaduto. Le conseguenze sono reali, anche se la bomba non esiste.La paura è una di queste conseguenze. E può essere uno degli obiettivi.
Qui è utile distinguere tra guerra psicologica e guerra cognitiva, due concetti spesso utilizzati come sinonimi, ma che non indicano esattamente la stessa cosa. La guerra psicologica mira a influenzare emozioni e comportamenti attraverso intimidazione, paura, demoralizzazione e incertezza. La guerra cognitiva interviene su un piano più ampio: cerca di condizionare il modo in cui le persone interpretano gli eventi e la realtà circostante, valutano le informazioni, percepiscono le minacce e prendono decisioni, anche di natura politica.
Le due dimensioni possono essere integrate in una strategia di guerra ibrida. Un sabotaggio o una minaccia costituiscono l’azione iniziale; la paura ne amplifica gli effetti; la ripetizione degli episodi e l’eco mediatica possono contribuire a modificare la percezione della realtà. Non è necessario ricorrere soltanto a notizie false. Anche fatti autentici possono essere selezionati, ripetuti e amplificati fino a produrre l’impressione che ogni luogo sia vulnerabile e che le istituzioni non siano più in grado di garantire la sicurezza.
Le piattaforme digitali rendono questi processi particolarmente rapidi. Un episodio locale può diventare immediatamente parte di una narrazione molto più ampia. L’intelligenza artificiale, inoltre, offre nuove possibilità per produrre e diffondere contenuti manipolati, costruiti per raggiungere pubblici specifici. Non significa che ogni allarme sia parte di un’operazione cognitiva. Significa che le conseguenze cognitive di un evento devono essere considerate anche quando l’azione materiale è limitata.
Il rischio, nel lungo periodo, è che la paura non rimanga circoscritta all’episodio, ma finisca per incidere sulle abitudini e sulla fiducia. Si comincia a percepire come insicuro ciò che prima appariva normale: prendere un aereo, mandare i figli a scuola, utilizzare un servizio pubblico. Ed è proprio la normalità a diventare vulnerabile.
Attaccare
costa poco. Difendersi molto di più
C’è poi una dimensione economica che merita attenzione.Una delle caratteristiche di molte azioni intimidatorie e di alcuni attacchi informatici è la sproporzione tra le risorse necessarie per compierli e quelle richieste per gestirne le conseguenze. Inviare una minaccia via e-mail ha un costo minimo. Verificarla può comportare l’intervento delle forze di polizia, l’attivazione di procedure aeroportuali, controlli di sicurezza, ritardi, cancellazioni e impiego di mezzi e personale. Le autorità non possono semplicemente ignorare una segnalazione, perché devono considerare la possibilità che sia autentica. Chi minaccia può quindi imporre costi anche senza disporre della capacità di realizzare un attentato.
Se episodi del genere si ripetono, il problema cambia dimensione. Non si tratta più soltanto del costo di una singola emergenza, ma dell’effetto sulle attività economiche, sulla logistica, sui trasporti e sull’organizzazione dei servizi. Gli attacchi contro i sistemi di refrigerazione dei supermercati mostrano un altro aspetto della questione. A prima vista, un frigorifero industriale può sembrare un obiettivo marginale rispetto a una centrale elettrica o a un aeroporto. Ma i sistemi di refrigerazione sono ormai spesso integrati in reti digitali, controllati da remoto e collegati a infrastrutture tecnologiche più ampie. È il mondo dell’Internet of Things e delle tecnologie operative, le cosiddette Operational Technology.
La digitalizzazione consente maggiore efficienza, ma aumenta anche gli effetti concreti di un attacco. La compromissione di un sistema informatico può avere conseguenze fisiche: prodotti deteriorati, interruzione delle attività, danni economici e problemi per la continuità degli approvvigionamenti. Lo stesso vale, con implicazioni ancora più delicate, per le strutture sanitarie e per i sistemi di conservazione del sangue.
Questi episodi ricordano che la sicurezza informatica non riguarda più soltanto il furto di dati o la protezione delle informazioni. Riguarda anche la disponibilità di beni e servizi essenziali. Le nostre società dipendono da infrastrutture complesse, connesse tra loro. È una condizione che offre enormi vantaggi, ma che può trasformarsi in una vulnerabilità.
Per produrre un danno significativo non è
sempre necessario distruggere un’infrastruttura. A volte basta interromperne il
funzionamento, comprometterne l’affidabilità o costringere chi la gestisce a
sostenere costi crescenti.
È
terrorismo? Il panorama è cambiato
Bisogna distinguere: non tutto ciò che genera
paura è giuridicamente terrorismo, anche se può produrre effetti intimidatori
analoghi.
Rispetto al terrorismo jihadista dei primi
anni Duemila, oggi il panorama delle minacce è molto più frammentato e fluido.
Accanto alle organizzazioni strutturate troviamo individui, piccoli gruppi,
reti transnazionali e comunità estremiste che si formano e si radicalizzano
online.
La radicalizzazione dei giovanissimi in
particolare è uno degli aspetti che oggi preoccupano maggiormente. Non sempre
si aderisce a un’ideologia definita: spesso si entra in questi ambienti per
frustrazione, ricerca di appartenenza, identità, un ruolo o un riconoscimento,
e visibilità.
Parliamo di un vero e proprio ecosistema
dell’odio, dove possono sovrapporsi misoginia radicale, estrema destra,
nichilismo e accelerazionismo, cioè l’idea che attraverso il caos e la violenza
si possa accelerare il collasso delle democrazie.
La violenza, in alcuni di questi ambienti,
diventa anche performativa: un modo per ottenere prestigio e status all’interno
della propria comunità. Non necessariamente davanti al grande pubblico, ma tra
i propri pari.
Le piattaforme digitali e le nuove tecnologie
facilitano questi processi, creando comunità transnazionali che possono
mobilitarsi anche per singole operazioni, senza una struttura gerarchica.
E c’è un’ulteriore complicazione: la crescente
intersezione, in alcuni contesti, tra estremismo, criminalità comune e
possibili intermediari di attori statali.
Non è cambiato soltanto il modo di colpire, ma
anche chi può rappresentare una minaccia, come si radicalizza e che cosa cerca
di ottenere attraverso la violenza.
Il rischio
di abituarsi agli allarmi
La ripetizione dei falsi allarmi produce due rischi opposti: paura e assuefazione. È il paradosso dell’allarme continuo. All’inizio ogni minaccia genera tensione; con il tempo, se nulla accade, si tende a prenderla meno sul serio. È la cosiddetta alert fatigue. Il pericolo è sottovalutare proprio l’allarme che si rivelerà fondato. Per le istituzioni il problema è concreto: ogni segnalazione va verificata, anche quando appare poco credibile. Questo significa impiegare risorse, personale e tempo.
C’è poi un aspetto strategico. Ogni falso
allarme può servire a osservare le procedure di sicurezza, misurare i tempi di
reazione e individuare punti deboli. E non sono necessariamente gli autori
delle minacce a trarne vantaggio: anche altri soggetti possono imparare da
quanto accade.
Il passaggio dalle minacce alla violenza reale non è inevitabile, ma resta possibile. Soprattutto negli ambienti estremisti in cui la ricerca di visibilità e prestigio può spingere verso azioni sempre più gravi. Il rischio, dunque, è duplice: consumare le risorse della sicurezza e abbassare la soglia di attenzione proprio quando sarebbe necessario mantenerla alta.
La risposta
tra gestione del rischio, tecnologia, resilienza e comunicazione
La questione non è soltanto individuare i responsabili, ma capire quanto le società europee siano preparate a gestire crisi ripetute o simultanee. Le raccomandazioni di diversi governi europei nelle scorse settimane, riguardo l’opportunità di fare scorte di beni essenziali vanno lette in questa prospettiva: prepararsi a possibili interruzioni dei servizi, non necessariamente a una guerra imminente.
Il problema riguarda anche il mondo economico. Non occorre essere il bersaglio diretto di un attacco per subirne le conseguenze. Un’interruzione dei trasporti, delle comunicazioni o di un servizio essenziale può coinvolgere imprese e cittadini ben oltre il luogo dell’incidente. La ripetizione di questi episodi può inoltre incidere sulla valutazione dei rischi e, potenzialmente, sui costi delle coperture assicurative. È una vulnerabilità delle società interconnesse, che può essere sfruttata anche da soggetti con risorse limitate. Per questo servono capacità di risposta, coordinamento tra istituzioni e il settore privato, e attenzione alla continuità dei servizi.
C’è poi una dimensione che riguarda più direttamente la sicurezza e i processi di radicalizzazione. La ripetizione degli episodi può alimentare paura e sfiducia, ma anche offrire ad ambienti estremisti occasioni di propaganda, emulazione e ricerca di visibilità. La gestione della crisi non si esaurisce quindi nella risposta tecnica. La resilienza non consiste soltanto nel mantenere operativi i sistemi, ma anche nell’evitare che le loro vulnerabilità diventino strumenti di intimidazione e destabilizzazione.
In questo senso conta molto la comunicazione
pubblica. Le istituzioni devono distinguere i fatti dalle ipotesi, spiegare ciò
che stanno facendo e non lasciare che l’incertezza venga riempita da narrazioni
allarmistiche o manipolatorie.
Siamo in
guerra?
Non siamo di fronte a uno scontro militare convenzionale. Ma l’Europa è esposta a forme di confronto ostile che possono manifestarsi attraverso cyberattacchi, sabotaggi, interferenze, disinformazione e operazioni clandestine. Non ogni episodio sospetto costituisce un atto di guerra. E non possiamo utilizzare l’espressione guerra ibrida come una spiegazione universale per qualsiasi incidente di sicurezza.
Il problema, però, è che la distinzione tra pace e conflitto è diventata meno chiara. Le pressioni possono essere continue, distribuite nel tempo e condotte attraverso strumenti che non richiedono una dichiarazione formale di guerra. È per questo che oggi la sicurezza di un Paese non può essere misurata soltanto dalla capacità di difendere i propri confini. Conta anche la protezione delle infrastrutture, la continuità dei servizi e delle reti di approvvigionamento, la solidità delle istituzioni e la capacità dei cittadini di orientarsi in un ambiente informativo sempre più complesso.
Non sappiamo se gli episodi recenti siano collegati tra loro. Non sappiamo se esista un’unica regia e non possiamo attribuirli indiscriminatamente a uno Stato o a un’organizzazione. Sappiamo però che mostrano una vulnerabilità reale delle nostre società: la possibilità che azioni relativamente limitate producano conseguenze economiche, psicologiche e politiche molto più ampie.
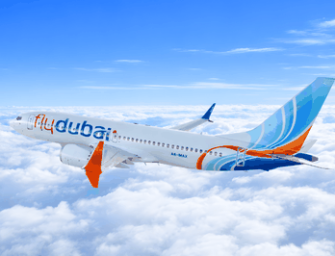
Il nemico nella cabina. Il caso Flydubai e la vulnerabilità indicibile
di Claudio Bertolotti.
Quanto accaduto
il 30 settembre 2026 a bordo del volo Flydubai FZ1073, decollato da Dubai e
diretto a Tel Aviv, impone una riflessione che va oltre la drammaticità
dell’episodio e oltre la sua ancora incerta classificazione come atto terroristico,
perché ciò che emerge dalla dinamica dell’evento è, prima ancora della
possibile matrice ideologica, l’esistenza di una vulnerabilità strutturale: la
minaccia interna, l’insider threat,
quando il soggetto potenzialmente ostile è qualcuno al quale il sistema concede
accesso, fiducia e capacità operative.
Pur lasciando
aperta la questione fondamentale del movente, i dati oggi disponibili
consentono di ricostruire con maggiore precisione quanto avvenuto: secondo le
autorità israeliane, il copilota del Boeing 737 MAX 8, cittadino omanita,
avrebbe aggredito con un coltello il comandante, identificato da fonti indiane
come Smit Machchhar, cittadino indiano e comandante Flydubai dal 2022. Stando
alla ricostruzione israeliana, il copilota avrebbe tentato di assumere il
controllo dell’aeromobile e di provocarne la caduta; la compagnia aerea ha sì confermato
che nella cabina di pilotaggio si sia verificata una colluttazione, pur non
avendo attribuito pubblicamente un movente all’aggressore.
I dati di volo
aggiungono un elemento particolarmente significativo in quanto l’aereo, che
viaggiava a oltre 30.000 piedi, avrebbe perso più di 14.000 piedi di quota in
circa trenta secondi. Flightradar24 ha poi registrato il codice transponder
7700, indicativo di un’emergenza generale, e successivamente il codice 7500,
utilizzato internazionalmente per segnalare un’interferenza illecita a bordo
dell’aeromobile; segnale che è poi tornato al 7700 durante la deviazione verso
l’Arabia Saudita.
È in quella
manciata di secondi che la natura dell’evento pare essere cambiata poiché sposta
l’ipotesi di una mera aggressione tra due membri dell’equipaggio a quella in
cui la violenza esercitata all’interno della cabina di pilotaggio ha
direttamente compromesso la sicurezza dell’aeromobile e di tutti coloro che si
trovavano a bordo.
Secondo le
testimonianze raccolte da Reuters, il comandante ferito sarebbe riuscito ad
aprire la porta della cabina prima di collassare e qui, alcuni passeggeri
sarebbero intervenuti riuscendo a neutralizzare il copilota. Un equipaggio
Flydubai di riserva presente sull’aereo ha successivamente assunto il controllo
del velivolo riportandolo a terra all’aeroporto di Tabuk, in Arabia Saudita. I
filmati successivi all’aggressione, sempre secondo Reuters, mostrano entrambi i
piloti feriti e insanguinati.
Terrorismo o altro?
Il presunto
aggressore, sopravvissuto e arrestato dalle autorità saudite è l’elemento da
cui deve partire l’analisi di quanto avvenuto, al fine di comprendere se si sia
trattato di terrorismo o di una forma di violenza individuali diversamente
motivata. Il movente non è stato reso pubblico dalle autorità saudite e
Flydubai non ha confermato l’esistenza di una motivazione politica, religiosa o
ideologica.
Il ministro
della Difesa israeliano Israel Katz ha però definito quanto accaduto come un attentato
terroristico di matrice jihadista jihadista; un’ipotesi sostenuta anche dal primo
ministro Benjamin Netanyahu. È possibile, certo, per quanto non vi siano
elementi, al momento disponibili da fonti aperte, che possano confermare tale
ipotesi, al vaglio delle autorità israeliane.
Ora, la domanda cardine
del ragionamento non è se il copilota abbia tentato di provocare la caduta
dell’aereo, ma perché avrebbe voluto farlo.
Il fatto che il
volo fosse diretto a Tel Aviv, che a bordo vi fossero oltre 170 cittadini
israeliani e che l’aggressore fosse un cittadino di un Paese, l’Oman, che non
intrattiene relazioni diplomatiche con Israele sono elementi di rilievo in un
processo di analisi. E lo sono ancora di più sul piano investigativo; possono
sì suggerire una spinta ideologica di matrice jihadista, o antisionista, ma non
sono prove concrete in grado di dimostrarlo. Ma nulla può ad oggi essere
escluso.
Non abbiamo
informazioni che ci possano indicare se l’aggressore fosse in qualche modo
legato ad organizzazioni terroristiche o se avesse manifestato posizioni
ideologicamente definite o, ancora, se fosse in atto un processo di
radicalizzazione. Nulla di nulla: ma non perché non si sia trovato nulla, più
semplicemente perché è troppo presto. Nessun messaggio, nessuna rivendicazione;
e ricordo che il gruppo Stato islamico
rivendica solamente operazioni terroristiche di successo, e questa non lo è
stata.
E dunque, essere
tentati dall’attribuire prematuramente l’attacco allo Stato Islamico, ad al-Qa’ida o
a un più generico jihadismo significherebbe confondere un’ipotesi con un fatto.
Non lo esclude, ma non lo conferma.
Quel che è certo
è che, al di là delle ipotesi di adesione ideologica, quello a cui abbiamo assistito
è un chiaro esempio di insider threat
dove il sistema di sicurezza viene aggirato dall’interno. E allora, se
l’intenzionalità dell’azione fosse confermata, il dato strategicamente più
importante non sarebbe però rappresentato dal coltello utilizzato, bensì
dall’identità di chi lo impugnava, perché l’aggressore non era un passeggero
che aveva superato illegalmente i controlli aeroportuali. Era il copilota. Ed è
proprio questo fatto a far emergere la principale delle vulnerabilità.
Dopo l’11
settembre 2001, gran parte dell’architettura della sicurezza aeronautica
occidentale è stata costruita attorno al principio di separazione tra passeggeri
e cabina di pilotaggio, con porte rinforzate, procedure di accesso, controlli
dei passeggeri, limitazioni al trasporto di oggetti e liquidi, screening sempre più sofisticati, con lo
scopo di impedire all’aggressore di raggiungere il centro decisionale e
operativo dell’aeromobile.
Nel caso
Flydubai la dinamica è inversa in quanto il soggetto ostile era già all’interno
della cabina, aveva accesso ai comandi, conosceva il funzionamento
dell’aeromobile, le procedure e le vulnerabilità operative, e non aveva bisogno
di superare una barriera, poiché quella barriera era alle sue spalle, e lo
proteggeva da eventuali azioni esterne tese a neutralizzare la sua azione. E proprio
quella barriera fisica, progettata per proteggere il velivolo da un aggressore
esterno avrebbe contribuito, almeno nella fase iniziale, a separare
l’aggressore da coloro che avrebbero potuto impedirgli di agire.
È proprio questo
il paradosso dell’insider threat
quando, quanto più elevato è il livello di fiducia attribuito a una funzione,
tanto maggiore può essere il danno prodotto nel momento in cui quella fiducia viene
tradita. Così il sistema non viene penetrato, ma utilizzato contro se stesso.
E se fosse davvero terrorismo?
In questo caso
ci sarebbe una coerenza cristallina con l’evoluzione ormai consolidata della
minaccia rappresentata dal terrorismo contemporaneo in cui emerge la
progressiva riduzione della complessità tattico-operativa necessaria per
produrre conseguenze potenzialmente strategiche. È così da molti anni, è un
assunto ormai consolidato che abbiamo posto in evidenza nel corso del tempo
attraverso l’annuale rapporto
sul radicalismo e il contrasto al terrorismo dell’Osservatorio #ReaCT.
Un attacco a un
aereo di linea non richiede necessariamente esplosivi sofisticati, cellule
strutturate, infiltrazione di squadre operative o mesi di preparazione quando può
essere sufficiente un individuo e, nel caso specifico, un individuo collocato
nel luogo giusto, nel momento giusto, con accesso privilegiato a un sistema
complesso. Qui si pone il concetto di massimizzazione dell’effetto attraverso la
minimizzazione delle risorse; una dinamica che ritroviamo in molte manifestazioni
del terrorismo contemporaneo e che ho ricondotto al processo di progressiva individualizzazione
della violenza in cui l’organizzazione tende a perdere centralità operativa
mentre aumenta la capacità del singolo di trasformare strumenti ordinari,
accessi professionali o semplici opportunità in capacità offensive.
Ma ciò non
significa che il terrorismo organizzato sia scomparso, significa piuttosto che
il rapporto tra organizzazione, ideologia e attore operativo sia diventato più
elastico, non più concreto nella maggior parte dei casi. L’organizzazione può sì
dirigere un attacco, può favorirlo, può ispirarlo, oppure può non avere alcun
rapporto diretto con l’autore, limitandosi a fornire un’idea di appartenenza,
un immaginario ideologico all’interno del quale l’individuo legittima
autonomamente la propria azione, si riconosce nell’organizzazione (o nell’ideologia)
e l’organizzazione stessa lo riconosce come proprio “soldato”, un mujaheddin: un testimonial in altri termini. Ed è precisamente questo rapporto che
l’indagine sul copilota dovrà chiarire.
L’obiettivo: Israele?
Perché proprio
quel volo? Se fosse dimostrato che il copilota ha scelto deliberatamente il
volo FZ1073 perché diretto a Tel Aviv e perché trasportava in prevalenza
cittadini israeliani, l’elemento ideologico acquisirebbe un peso completamente
diverso in quanto l’obiettivo non sarebbe più semplicemente un aeromobile
civile, ma un obiettivo israeliano per destinazione e composizione dei passeggeri.
Il fatto che la compagnia aerea sia emiratina sarebbe solamente un elemento
secondario. E allora, in questo scenario, l’aereo assumerebbe la doppia
funzione di obiettivo materiale e simbolico.
E proprio la
dimensione simbolica è essenziale per comprendere e tracciare i confini del
terrorismo, in cui il terrorista non colpisce soltanto ciò che vuole distruggere,
ma ciò che vuole rappresentare. E proprio l’aviazione civile conserva, venticinque
anni dopo l’11 settembre, uno straordinario valore simbolico poiché l’aereo
è uno spazio chiuso, incontrollabile per chi viaggia, tecnologicamente
complesso e vulnerabile all’azione di pochissimi individui; ed è soprattutto
uno strumento capace di trasformare un numero limitato di vittime potenziali in
un pubblico globale composto da milioni di spettatori. In questa prospettiva l’attacco
diventa strumento di comunicazione e condizionamento psicologico con evidenti
ripercussioni in termini di percezione della minaccia, paura, e anche eccesso
di reazione.
L’effetto strategico di un attacco fallito:
il blocco funzionale
Quando il
terrorismo fallisce ottiene comunque un risultato. Qualunque esso sia, gioca a
favore del terrore. Il fatto che l’aereo non sia precipitato non significa che
l’eventuale attentato, qualora ne fosse confermata la natura terroristica, sia
stato completamente inefficace: il successo o il fallimento di un atto
terroristico non possono essere misurati soltanto attraverso il numero delle
vittime ma è necessario osservare gli effetti prodotti, il cui esito è il “blocco
funzionale”, il concetto che ho voluto introdurre nell’ambito dell’analisi del
terrorismo e che si conferma sempre più come determinante e forse vero
risultato perseguito e ottenuto dal terrorismo. Il blocco funzionale è
l’effetto attraverso il quale un’azione terroristica, indipendentemente dal suo
successo tattico, determina una riduzione, interruzione o alterazione delle
normali funzioni del sistema colpito, imponendo costi, modificazioni
comportamentali, nuove misure di sicurezza e una riallocazione delle risorse
L’episodio ha
determinato l’attivazione delle procedure di emergenza, il decollo di velivoli
militari israeliani, il coinvolgimento delle autorità saudite, l’intervento dei
servizi di sicurezza israeliani, una crisi diplomatica e operativa
potenzialmente complessa e, soprattutto, una immediata revisione delle
procedure di sicurezza. Israele ha già annunciato l’intenzione di rafforzare i
controlli sui piloti dei voli diretti verso il Paese. E questo è proprio il blocco
funzionale: la capacità di un’azione violenta di imporre modificazioni del
comportamento, dei protocolli e dell’allocazione delle risorse anche senza
raggiungere pienamente l’obiettivo tattico.
Il terrorismo funziona quando obbliga il
sistema colpito a reagire.
Ogni nuovo
controllo ha un costo, così come ogni procedura aggiuntiva richiede personale,
tempo, infrastrutture e, ancora, ogni percezione di vulnerabilità modifica il
comportamento del pubblico. In questo senso, persino un attentato materialmente
fallito può produrre un risultato funzionale.
Ma è insito anche
un effetto sul fronte opposto, in cui una reazione sproporzionata può
amplificare indirettamente gli effetti dell’azione; e una delle sfide della
sicurezza contemporanea consiste precisamente nel rafforzare la capacità di
prevenzione senza trasformare ogni vulnerabilità in un moltiplicatore
permanente della paura.
E qui non
possiamo che evidenziare il peso crescente proprio della vulnerabilità
cognitiva, che si colloca sul piano informativo e comunicativo. Nelle prime ore
successive all’incidente sono circolate interpretazioni molto differenti tra le
quali una lite tra piloti, uno russo e l’altro ucraino, un tentato
dirottamento, attacco suicida, terrorismo jihadista.
È una dinamica
prevedibile quando l’informazione viaggia più velocemente dell’investigazione. E
quando l’evento contiene elementi fortemente simbolici quali un aereo, Israele,
un aggressore musulmano, l’ipotesi di un tentativo di schianto, il processo
attraverso il quale l’opinione pubblica costruisce una spiegazione tende
inevitabilmente a precedere quello attraverso il quale gli investigatori
raccolgono le prove.
E questa
vulnerabilità cognitiva sposta il suo baricentro dal controllo dell’aeromobile
a quello della narrazione.
In questa
prospettiva, accettare immediatamente la natura dell’aggressore come «terrorista
jihadista» prima che ne siano note le motivazioni, è comprensibile sul piano dell’opportunità
(opportunismo) politico o emotivo, ma analiticamente rischia di anticipare le
conclusioni. Ma attenzione, perchè vale anche il contrario: escludere
aprioristicamente il terrorismo sarebbe altrettanto metodologicamente scorretto,
prima che un grande errore in termini di prevenzione e contrasto della minaccia
terroristica.
La risposta forse
sta nella capacità di mantenere separate le tre dimensioni di ciò che sappiamo,
di ciò che riteniamo probabile e di ciò che dobbiamo ancora dimostrare.
Ciò che sappiamo
è che un copilota ha aggredito violentemente il comandante di un volo diretto a
Tel Aviv, che l’aeromobile ha subito una perdita di quota estremamente rapida,
che è stato trasmesso il codice previsto per un’interferenza illecita, che l’aggressore
è stato neutralizzato, che un equipaggio di riserva ha ripreso il controllo del
velivolo e che l’uomo è ora sotto custodia saudita. Ciò che le autorità
israeliane sostengono è che l’uomo abbia deliberatamente tentato di far
precipitare il velivolo e che possa essersi trattato di terrorismo jihadista:
attendiamo la conferma.
La questione non
è dunque come sia stato possibile introdurre un coltello in una cabina di pilotaggio,
ma e qualcosa di più complesso, ossia come si possa garantire, nel tempo, l’affidabilità
di un individuo al quale viene affidato il controllo di un sistema capace, se
utilizzato deliberatamente in modo ostile, di trasformarsi in un’arma? Forse è
opportuno cominciare a ragionare su questa domanda.
Droni, sabotaggi e voto: la guerra ibrida russa si avvicina all’Italia?
Il 1° settembre 2026 il
governo tedesco ha attribuito alla Russia il tentato attacco del 4 agosto
all’aeroporto di Lipsia/Halle, dove un drone dotato di esplosivo e sistema di
detonazione è stato rinvenuto nell’area di sicurezza, in prossimità di velivoli
cargo ucraini. Berlino ha indicato come base dell’attribuzione la convergenza
tra indagini di polizia, modalità operative e risultanze d’intelligence. Mosca
respinge l’accusa. La Germania ha annunciato misure diplomatiche e ulteriori
iniziative in sede europea.
Questo evento segna un
possibile salto di qualità nella pressione ibrida attribuita alla Russia. Ma
quanto è distante quel fronte dall’Italia? Dai sabotaggi alle operazioni cyber,
fino alla manipolazione informativa e alle possibili interferenze elettorali,
Claudio Bertolotti analizza una minaccia che tende a muoversi deliberatamente
sotto la soglia della guerra convenzionale. Il vero obiettivo di Mosca non
sarebbe lo scontro diretto con la NATO, quanto aumentare vulnerabilità, costi e
divisioni interne all’Europa. E l’Italia, per peso politico e infrastrutture
strategiche, non può considerarsi al riparo.
La Germania accusa la Russia del lancio di droni esplosivi all’aeroporto di Lipsia. Cosa possiamo aspettarci?
Credo
che quanto accaduto a Lipsia non debba essere letto soltanto per quello che
materialmente è, ma soprattutto per quello che avrebbe potuto produrre. Un
drone non ha provocato l’esplosione prevista e, dunque, sul piano tattico
l’azione è fallita. Ma sarebbe un errore fermarsi a questo dato. Sul piano
strategico, invece, l’episodio ha già prodotto un effetto perchè ha dimostrato,
almeno secondo l’attribuzione formulata dal governo tedesco, che un attore
ostile è in grado di portare un dispositivo esplosivo all’interno di un’infrastruttura
critica europea e di avvicinarlo a velivoli inseriti nella catena logistica di
sostegno all’Ucraina. E questo è un problema, quasi scontato, ma che non ha
destato preoccupazione fin quando la vulnerabilità non è stata resa palese;
così cambia la prospettiva. Lipsia/Halle non è un aeroporto qualsiasi, ma è un
grande nodo logistico europeo, elemento della capacità di trasporto strategico
utilizzata dalla NATO. E colpire, o tentare di colpire, quel sistema significa
agire contro uno degli elementi che consentono all’Europa di sostenere
materialmente Kiev, ma senza attaccare direttamente un comando o
un’infrastruttura direttamente della NATO. È quella zona grigia in cui la
competizione ibrida trova la propria convenienza.
Cosa
succederà adesso? Probabile aspettarsi una risposta calibrata. Berlino ha già
scelto la strada diplomatica, delle restrizioni, delle sanzioni e del
rafforzamento della sicurezza. Non credo che la Germania abbia interesse a
trasformare automaticamente l’episodio in una crisi militare con Mosca, poiché
non c’è convenienza, né capacità in questo senso. C’è un però: il problema sarà
dimostrare che un’azione sotto la soglia della guerra non sia un’azione priva
di costo, ed è qui che si gioca la credibilità europea: rispondere senza offrire
alla Russia il vantaggio dell’escalation, ma facendo aumentare progressivamente
il costo politico, diplomatico, economico e operativo di simili iniziative.
Il
vero rischio non è tanto ciò che accadrà domani mattina, quanto la
normalizzazione di episodi di questo tipo. Se un tentativo di sabotaggio contro
un’infrastruttura strategica viene assorbito come uno dei tanti incidenti della
guerra in Ucraina, allora la soglia di ciò che diventa politicamente
accettabile tende inevitabilmente a spostarsi. E quando la soglia si sposta,
aumenta lo spazio per l’azione successiva. È un problema tutto nostro, non
della Russia.
Per alcuni analisti la Russia ha dichiarato
la guerra (ibrida) ad uno dei Paesi europei più importanti. Ma è una
dichiarazione di guerra all’Europa intera oppure nulla di tutto ciò?
Dobbiamo
essere realisti: non è una “dichiarazione di guerra”, e non userei nemmeno il
termine perché rischia di farci interpretare con le categorie della guerra
convenzionale un fenomeno che, per sua natura, tende proprio a sottrarsi a
quelle categorie. La guerra ibrida funziona perché consente di esercitare
pressione sull’avversario senza assumersi formalmente la responsabilità
politica e giuridica di una guerra: è la “plausibile negabilità” dell’atto, e
in questo la Russia (come l’Iran e la Corea del Nord) è maestra. Sabotaggio,
cyber-attacchi, disinformazione, interferenze, ricorso a intermediari e agenti
sacrificabili hanno in comune il vantaggio comune di rendere più complessa
l’attribuzione e, conseguentemente, più difficile la risposta.
Direi
quindi che, se l’attribuzione tedesca verrà consolidata dalle risultanze
investigative, Lipsia rappresenterà un ulteriore salto di qualità in una
campagna di pressione che l’Europa considera già in corso. Non è necessario che
Mosca “dichiari” una guerra ibrida alla Germania, perché la caratteristica
della competizione ibrida è esattamente l’assenza di quella dichiarazione. È
così, lo è da tempo.
E non
parlerei neppure di una dichiarazione di guerra all’Europa intera. Parlerei,
piuttosto, di un messaggio rivolto all’intero sistema europeo in cui nessun
Paese che contribuisca in maniera significativa al sostegno dell’Ucraina può
più considerarsi esterno al conflitto. Questo non significa che la Russia
voglia combattere militarmente contro l’Europa o contro la NATO, anzi è
esattamente il contrario e io continuo a ritenere che Mosca abbia tutto
l’interesse a evitare un confronto militare diretto con l’Alleanza. Il
paradosso però è evidente in quanto, nel tentativo di aumentare la pressione
sull’Europa senza arrivare alla guerra, la Russia tende a moltiplicare le
occasioni nelle quali un errore, una vittima, un sabotaggio riuscito o una
reazione non prevista potrebbero avvicinare proprio quel confronto che avrebbe
interesse a evitare.
La
Germania, poi, ha un valore particolare perché è una potenza economica,
industriale e logistica centrale, oltre ad essere uno dei principali
sostenitori europei dell’Ucraina, ed è politicamente determinante per la tenuta
della risposta europea. Fare pressione sulla Germania significa quindi tentare
di produrre un effetto che va ben oltre i confini tedeschi, significa influire
sulla percezione del rischio, sul consenso interno, sui costi del sostegno a
Kiev e, in ultima analisi, sulla coesione europea.
E la Nato?
La
NATO è di fronte a uno scenario che si basa sull’accettazione di una
distinzione fondamentale. La posizione dell’Alleanza è complessa perché deve
garantire deterrenza senza trasformare automaticamente ogni azione ibrida in un
casus belli.
L’Articolo
5 non è un interruttore che scatta automaticamente ogni volta che si verifica
un sabotaggio, un cyber-attacco o un’incursione con un drone. La valutazione
dipende dalla natura dell’azione, dagli effetti prodotti, dalla sua
attribuzione e dalla gravità complessiva e per questo, nel caso di Lipsia, il
punto più importante non è chiedersi se debba essere invocato l’Articolo 5, ma
comprendere come l’Alleanza possa impedire che la fascia al di sotto di quella
soglia diventi uno spazio operativo nel quale l’avversario possa agire quasi
impunemente.
Il
punto, a mio avviso, è che la deterrenza deve funzionare anche sotto la soglia
dell’Articolo 5, e se funziona soltanto quando siamo già di fronte a un attacco
armato convenzionale, allora lasciamo all’avversario uno spazio enorme nel
quale operare. Ed è precisamente quello spazio che oggi deve essere ridotto.
In Europa agirebbero molti agenti al
servizio della Federazione Russa. Dovremmo aspettarci un’intensificazione delle
azioni di sabotaggio?
È uno
scenario plausibile, e direi che dobbiamo prepararci a un aumento della
pressione, senza però trasformare una valutazione di rischio in una certezza
predittiva. Il punto che più trovo interessante è che il modello operativo che
le autorità europee stanno descrivendo non è necessariamente costituito da
agenti professionisti inviati da Mosca, ma da reti molto più flessibili,
composte da intermediari, criminali, soggetti reclutati attraverso piattaforme
digitali e quelli che i tedeschi definiscono, con un’espressione efficace,
“agenti usa e getta”: e anche qui ci vedo un parallelo con quanto starebbe
facendo l’Iran attraverso il reclutamento delle gang giovanili di immigrati per
destabilizzare la sicurezza (o la percezione di sicurezza) dei paesi europei
target.
E
questo avviene perché è un modello particolarmente conveniente che riduce il
costo dell’operazione, aumenta la distanza tra mandante ed esecutore e rende
più difficile ottenere una prova giudiziaria capace di ricondurre l’intera catena
di comando allo Stato che avrebbe promosso l’azione. L’esecutore può sapere
pochissimo del committente e persino ignorare la finalità strategica
dell’incarico, e proprio questa frammentazione è la forza del sistema.
Per
questo mi aspetto che la minaccia evolva più in termini di quantità,
diversificazione e imprevedibilità che attraverso operazioni necessariamente
spettacolari: depositi, ferrovie, aeroporti, reti energetiche, aziende della
difesa, sistemi informatici e infrastrutture legate al sostegno all’Ucraina
costituiscono obiettivi potenzialmente vulnerabili. Non tutti gli episodi
saranno riconducibili alla Russia e sarebbe metodologicamente sbagliato
attribuire automaticamente a Mosca ogni incendio, guasto o sabotaggio. Ma è
proprio la moltiplicazione degli eventi ambigui a produrre uno degli effetti
desiderati dalla guerra ibrida: rendere più difficile distinguere il caso, il
crimine comune, l’attivismo politico e l’operazione coordinata da un servizio
d’intelligence.
La
risposta europea dovrà quindi essere prima di tutto di metodo perchè occorre
mettere in relazione gli episodi, condividere intelligence e indicatori,
seguire i flussi finanziari e le modalità di reclutamento, proteggere le
infrastrutture e, soprattutto, evitare due errori opposti: sottovalutare il
fenomeno e attribuire alla Russia qualunque evento anomalo.
E
dunque sì, ritengo probabile un’intensificazione della competizione ibrida
nella misura in cui questa continuerà a offrire a Mosca risultati politici e
psicologici a costi relativamente contenuti, per quanto, proprio per questo, la
risposta più efficace non può essere quella emotivamente più forte, bensì
quella capace di ridurre progressivamente il tornaconto strategico di queste
operazioni, rendendole più difficili da organizzare, più facili da attribuire
e, soprattutto, più costose da promuovere.
Quanto è distante Lipsia dall’Italia? È un
campanello d’allarme anche per noi?
Non è
così distante, perché Lipsia dimostra che la minaccia ibrida non riguarda più
soltanto cyber-attacchi o propaganda, ma può tradursi in azioni fisiche contro
infrastrutture critiche, nodi logistici, trasporti ed energia. L’Italia dispone
di porti, aeroporti, reti ferroviarie e infrastrutture militari che hanno un
ruolo rilevante anche nel sostegno all’Ucraina: quindi il rischio non è
teorico. Il campanello d’allarme è proprio questo: la guerra può entrare nello
spazio europeo senza assumere la forma della guerra convenzionale. E la
presenza di gruppi o movimenti antagonisti o di estrema sinistra e destra
vicini alla Russia non può che aumentare la probabilità di tali azioni.
Il ministro degli Esteri italiano,
Antonio Tajani, parla di possibili interferenze russe nelle elezioni. Perché è importante
non sottovalutare?
Perché
l’obiettivo non è necessariamente “far vincere” un partito, ma alterare il
contesto nel quale gli elettori maturano le proprie decisioni, polarizzare,
amplificare le divisioni esistenti, delegittimare le istituzioni e il processo
elettorale e, ancora, esasperare le masse, o porzioni di elettorato su temi
sensibili, di fatto creando una polarizzazione sociale e politica. Tajani ha
ragione quando sottolinea la necessità di intervenire prima, perché le
operazioni di influenza funzionano soprattutto quando riescono a confondersi
con il normale dibattito politico e informativo.
In che
modo le interferenze russe si sono intensificate sull’Italia dal 2022 a oggi?
Quali i settori più sensibili?
Dal
2022 il salto di qualità riguarda soprattutto la convergenza tra strumenti diversi,
dalla disinformazione, alla manipolazione informativa, alle cyber-attività,
reti di influenza e al potenziale sabotaggio di obiettivi industriali o
infrastrutturali. E in questo quadro evolutivo non dobbiamo porre in secondo
piano la possibile convergenza dei gruppi antagonisti. I settori più sensibili
sono quelli che incidono direttamente sulla resilienza dello Stato, come il
sistema politico-elettorale, lo spazio informativo e i social media, così come
le infrastrutture energetiche e digitali, i trasporti, porti, aeroporti e
filiera industriale della difesa. Il punto, però, è non leggere questi
strumenti separatamente, in quanto la forza della strategia ibrida sta proprio
nella loro combinazione perché consente di produrre un effetto strategico senza
superare apertamente la soglia della guerra.
LO SPECCHIETTO PER LE ALLODOLE: LA NATO SECONDO TRUMP
di Melissa de Teffé, da Washington, DC –
Giornalista con Master in Diplomazia presso l’ISPI, accreditata per START
InSight presso il Dipartimento di Stato (USA)
La testa di Trump si muove su binari
lontani da quelli politici tradizionali, per essere miti, e quando giorni fa
Axios lo intervista su come “vive, vede” l’esercizio del potere e
“chi” lo esercita, secondo lui, fra tutti i leader mondiali, mi sarei
aspettata che qualche nome europeo fosse elencato. Invece no: Trump parla solo
di Xi Jinping e di Modi, commentando: “molto intelligenti e in
gamba”. Ma perché Trump non parla di Europa e di europei?
La risposta sta nel fatto che, per
l’attuale inquilino della Casa Bianca, il Vecchio
Continente ha smesso di essere un partner politico strategico paritario per diventare
un mero mercato di sbocco commerciale. Nella sua visione transazionale del
potere, le relazioni transatlantiche non si misurano più in valori condivisi o
allineamento strategico, ma si riducono a un rapporto contabile di dare e avere
— lo dice lui stesso, parlando della Spagna ad Ankara:
“They don’t participate, they don’t pay. I don’t want anything to do with Spain.”
Walter Russell Mead, il teorico del
“Jacksonianismo” trumpiano (Hudson
Institute), la inquadra con precisione: “Trump
likes allies, but only of a certain type” — alleati utili nella misura
in cui si accollano rischio e costo, non partner da trattare alla pari.”
Se la richiesta
di Trump del 5% regala qualche miliardo alle casse dello stato americano,
sembra però essere uno specchietto per le allodole, visto il suo non interesse
a investire soldi, tempo ed energie con la nostra Europa.
Il traguardo del 5% del PIL, in realtà,
non nasce ad Ankara: Trump lo aveva già strappato agli alleati al vertice
dell’Aia nel giugno 2025. Quello che porta a
casa dalla Turchia è piuttosto la sua monetizzazione industriale: 3 miliardi di
dollari in nuovi accordi, dalla manutenzione dei sistemi Patriot di Lockheed
Martin ai droni da sorveglianza marittima di Northrop Grumman, dai missili Stinger prodotti in Europa da RTX fino alle
bombe di piccolo diametro che Boeing svilupperà con Rheinmetall in Italia. Nel
solo 2025 gli alleati hanno acquistato 54 miliardi di dollari in
equipaggiamento americano, sostenendo quasi 200.000 posti di lavoro negli Stati
Uniti — il vero “Trump Trillion”, 1.210 miliardi accumulati dal primo
mandato. La sicurezza europea, insomma, si converte in export manifatturiero a
stelle e strisce: l’Europa paga di più, l’industria della difesa americana
incassa, e Washington nel frattempo restituisce le proprie truppe “ai
livelli pre-2022” — un modo elegante per certificare, nel linguaggio
stesso della Casa Bianca, il ritiro parziale che i think tank chiamano invece
il più grande cambiamento nella postura di difesa del continente dalla Guerra
Fredda.
IL “TEST DI LEALTÀ”
GEOPOLITICO
A Trump, in fondo, non interessano i
calcoli percentuali quanto la sottomissione politica. Le sue accuse nascono dal
fatto che l’Europa ha storicamente limitato l’uso delle proprie basi e si è
rifiutata di sposare senza condizioni le operazioni unilaterali americane —
come la guerra
preventiva contro l’Iran, quando
alleati come la Spagna hanno negato l’uso delle piste di decollo. La richiesta
di fondi maschera così una pretesa più profonda: lealtà geopolitica
incondizionata, non un bilancio in regola.
LA CRITICA
DEGLI ESPERTI: PERCENTUALI SENZA STRATEGIA
Il sospetto che gli obiettivi in
percentuale contino meno della sostanza militare non è nuovo — anzi, precede
Trump stesso. Già nel 2018, durante il primo mandato, l’analista Anthony
Cordesman del CSIS bollava il target del 2% come un “obiettivo percentuale
privo di significato” (meaningless percentage goal), sostenendo che
concentrarsi sui numeri distraesse dal vero problema: una pianificazione di
forza coerente e una strategia di difesa comune reale. Otto anni e un target
quasi raddoppiato dopo, l’obiezione resta intatta e forse ancora più calzante:
rincorrere il 5% del PIL dice poco su quali capacità l’Alleanza costruisca
davvero, e quanto queste rispondano a una strategia condivisa piuttosto che a
una lista della spesa imposta da Washington.
L’EUROPA,
LONTANA DALLA REALTÀ AMERICANA
Le diverse
costituzioni che compongono i paesi europei, una Bruxelles claudicante senza
veri poteri e senza unità, in un periodo di guerra, fanno capire a Trump
soprattutto una cosa: che il tempo stringe. Meglio investirlo altrove — in Sud
America e nel Sud-est asiatico — piuttosto che aspettare che 27 capitali trovino
una linea comune. E i motivi non sono solo commerciali, ma includono anche la
corsa sia alle famigerate terre rare, che alla creazione dei data centers per
l’AI.
Mentre l’Europa discute, Washington
firma. A maggio Trump riceve alla Casa Bianca il presidente brasiliano Lula — e
firma un’intesa commerciale, nata dalla necessità americana di diversificare
l’accesso a questi minerali strategici prima del vertice con Xi Jinping. Questa intesa sarebbe impensabile visto che
proprio nell’intervista con Axios, qualche
giorno fa, ha dichiarato che Lula è un uomo volubile. Quasi contemporaneamente
la società USA Rare Earth annuncia l’acquisizione del gruppo brasiliano Serra Verde, una delle
poche miniere al mondo fuori dalla Cina capaci di fornire terre rare pesanti e
che possiede anche un ottimo impianto di lavorazione. Sul fronte asiatico, la
Lynas Advanced Material Plant in Malesia — il più grande impianto di
raffinazione di terre rare al mondo al di fuori della Cina, esteso quanto 220
campi da calcio — è già diventata il fulcro della strategia di Washington per
spezzare il monopolio cinese, che controlla ancora oltre il 90% della
lavorazione globale. Il Giappone, parallelamente, si assicura l’accesso al
nichel e alle terre rare dell’Indonesia. Il messaggio è chiaro: se l’Europa
offre trattati e burocrazia, Sud America e Sud-est asiatico offrono le materie
prime del futuro — e Trump, che ha fretta, va dove trova entrambe le cose
insieme: velocità di decisione e sottosuolo.
LA GROENLANDIA,
LA PERIFERIA CHE NON È MAI STATA EUROPEA
Sulla carta la Groenlandia appartiene
al Regno di Danimarca, e dunque all’Unione Europea per interposta persona — ma
nella testa di Trump, e in una certa misura nella geografia stessa, l’isola sta
dall’altra parte dell’Atlantico. Geologicamente è parte della placca nordamericana,
non di quella eurasiatica; strategicamente ospita l’unica base statunitense
nell’Artico, la Pituffik Space Base, che fornisce l’allerta missilistica per
l’intero Nord America e non per l’Europa. È lo stesso principio di homeland esteso
all’intero Emisfero Occidentale — che la National Defense Strategy formalizza a
gennaio, e che i commentatori americani hanno già ribattezzato “Donroe Doctrine“,
fondendo il nome di Trump con la dottrina Monroe: la stessa logica invocata
dopo la cattura del leader venezuelano Maduro, e ora, estesa fino al circolo
polare artico. Non stupisce che ad Ankara Trump abbia rilanciato la pretesa più
esplicita di sempre — “deve essere controllata dagli Stati Uniti, non
dalla Danimarca” — mentre, contestualmente, minaccia di ritirare altre
truppe dall’Europa. Nella sua mappa mentale, la Groenlandia non è un
possedimento europeo, è un avamposto occidentale-americano da riportare a casa.
La premier danese Mette Frederiksen ha risposto senza esitazioni che l’isola
resta “non in vendita”, pronta a difendere “ogni
centimetro” del proprio territorio; il segretario NATO Rutte, dal canto
suo, si è trovato nella scomoda posizione di dare ragione a Trump sul pericolo
— tenere Cina e Russia fuori dall’Artico — pur senza avallarne la soluzione,
certificando così quanto la sovranità danese sia oggi più formale che
sostanziale.
SOTTO IL
GHIACCIO, LE TERRE RARE
Se la cornice militare spiega perché
Trump voglia la Groenlandia, è la geologia a spiegare la fretta. Sotto la
calotta polare del sud dell’isola giace il giacimento di Tanbreez, una
risorsa da 4,7 miliardi di tonnellate che contiene tutti e otto gli elementi
delle terre rare pesanti, disprosio e terbio inclusi — i materiali critici per
i magneti dei sistemi d’arma di ultima generazione, dai caccia ai droni. Ed è
così che Trump arriva in Groenlandia attraverso Wall Street. La società
americana Critical Metals Corp. (Nasdaq:
CRML), dopo una rastrellata di successo, controlla oggi il 92,5% del progetto.
Il governo groenlandese ha già
approvato il trasferimento definitivo lo scorso aprile. È lo stesso schema che
si osserva in Brasile con Serra Verde e in Malesia con l’impianto Lynas:
Washington non aspetta più che Bruxelles negozi trattati commerciali
quinquennali, compra direttamente le quote delle società che possiedono il
sottosuolo strategico. La Groenlandia, in questo senso, non è un’anomalia
artica nella strategia americana verso le Americhe e il Sud-est asiatico — ne è
semmai il tassello più settentrionale, unito dagli stessi due fili conduttori:
sicurezza militare diretta e corsa alle materie prime critiche, entrambi
elementi che l’Europa, con la sua architettura istituzionale lenta e
frammentata, non riesce a offrire nella stessa valuta.
Il quadro che emerge da Ankara,
dall’intervista Axios e dai dossier sulle terre rare non descrive un disimpegno
americano dal mondo, ma una ridefinizione delle priorità strategiche in base a
un criterio preciso: dove si trova il vantaggio competitivo più immediato. La
NATO resta formalmente intatta — la Section 1250A del NDAA (National
Defense Authorization Act) blinda comunque il ruolo del Congresso su qualsiasi
ipotesi di uscita — ma la sua funzione nella gerarchia trumpiana si è
ridimensionata da alleanza di valori condivisi a strumento di burden-sharing
industriale, in cui la sicurezza europea si converte in ordini per l’industria
della difesa americana e la componente valoriale, se mai è esistita nella sua
forma originaria, passa in secondo piano rispetto al criterio della reciprocità
economica.
Resta aperta, e probabilmente lo sarà
ancora per lungo tempo, la domanda se questo riposizionamento risponda a un
disegno strategico coerente — la tesi di chi lo inquadra nella tradizione Jacksoniana teorizzata da Mead, o nella
priorità sequenziale della National Defense
Strategy — oppure sia il risultato di una serie di decisioni transazionali
prese caso per caso, senza una dottrina unificante alle spalle. Le due letture
non sono necessariamente incompatibili: è possibile che una logica di fondo —
massimizzare il ritorno immediato, minimizzare l’impegno vincolante — generi,
nella pratica, esattamente lo stesso pattern di comportamento che una strategia
elaborata a tavolino produrrebbe. Per l’Europa, la distinzione tra le due
ipotesi ha conseguenze pratiche identiche: in entrambi i casi, la garanzia di
sicurezza americana andrà commisurata sempre più a ciò che il continente è
disposto — e in grado — di offrire in cambio, non a un’appartenenza valoriale
data per acquisita.
L’America di Trump ridisegna il mondo
attorno a un asse che va dalle Americhe al Sud-est asiatico, passando per
l’Artico: ovunque ci siano terre rare, minerali critici, o semplicemente un
interlocutore disposto a trattare da pari a pari senza il fastidio di
ventisette parlamenti da consultare.
Per l’Europa,
la lezione più amara non è che Trump minacci di andarsene. È che, quando gli
conviene, se ne sia già andato — e se ne sia accorta per ultima.
Negli ultimi anni, accanto ai tradizionali strumenti di propaganda — discorsi ufficiali, televisione di stato, comunicati — l’Iran ha sviluppato una presenza sempre più sofisticata nel mondo dei social media. Reti di account e canali Telegram producono e diffondono contenuti digitali pensati per raggiungere il pubblico occidentale: non con messaggi ideologici espliciti, ma con meme, video brevi e immagini ironiche capaci di circolare autonomamente online.
Tra questi contenuti ha attirato l’attenzione degli analisti un formato insolito: scene di conflitto geopolitico — attacchi, scontri, simboli militari — reinterpretate con l’estetica dei mattoncini LEGO. Il risultato è straniante: immagini che parlano di guerra appaiono rassicuranti, quasi divertenti, e per questo più facili da condividere senza troppa riflessione critica. Il messaggio raramente è esplicito: questi contenuti non celebrano l’Iran, ma attaccano governi occidentali, istituzioni e operazioni militari in Medio Oriente — alimentando sfiducia e cinismo nelle società bersaglio, spesso senza che chi li ricondivide sappia o si chieda da dove vengano.
L’utilizzo di meme in stile LEGO associati all’ecosistema informativo iraniano non va interpretato, però, come una semplice innovazione estetica della propaganda digitale. Il fenomeno segnala una trasformazione più profonda: il passaggio dalla comunicazione politica tradizionale a forme di influenza fondate su intrattenimento, partecipazione, adattamento culturale e circolazione transnazionale delle narrazioni.
Il
punto centrale non è stabilire soltanto cosa dicano questi contenuti, ma
comprendere come funzionino: quali emozioni attivino, quali cornici
interpretative propongano, quali pubblici raggiungano, attraverso quali reti
vengano amplificati e in che misura possano tradursi in comportamenti online o
offline. In questa prospettiva, il meme diventa una tecnologia narrativa, un
vero e proprio strumento capace di semplificare il conflitto, renderlo
emotivamente accessibile e trasformarlo in contenuto condivisibile.
L’elemento
decisivo è la convergenza tra gamification
e narrative warfare, dove la prima
rende il messaggio più familiare, meno minaccioso e più adatto alle logiche
delle piattaforme, mentre la seconda sposta l’obiettivo dalla persuasione
diretta alla costruzione di ambienti narrativi nei quali il pubblico non è più
soltanto destinatario, ma vettore attivo della diffusione.
1. Decostruire il meme: oltre il contenuto, la struttura narrativa
L’analisi
dei meme LEGO collegati all’ecosistema informativo iraniano richiede un cambio
di prospettiva in cui la domanda tradizionale, «cosa dice questo contenuto?», è
insufficiente. Occorre chiedersi quale emozione venga attivata per prima, quale
storia politica venga raccontata, quali elementi siano omessi, perché un utente
dovrebbe condividere quel contenuto e quale comportamento esso possa
incoraggiare.
In
questo modo l’attenzione si sposta dalla sola veridicità del messaggio al suo
funzionamento cognitivo. E qui il meme non è soltanto un oggetto comunicativo
leggero o ironico, ma assume la consistenza di una struttura narrativa
progettata per orientare l’attenzione e l’interpretazione degli eventi.
L’estetica LEGO riduce la complessità del conflitto trasformandolo in una
rappresentazione semplificata, riconoscibile e culturalmente familiare.
Osservando
da questa prospettiva il fenomeno, la dimensione ludica non ne elimina il
contenuto politico, ma lo rende più assimilabile. La guerra, la crisi
geopolitica e la contrapposizione tra attori statuali vengono riformulate
attraverso un linguaggio visivo associato al gioco, all’infanzia e
all’intrattenimento. In questo modo il contenuto abbassa le difese cognitive
dell’utente e lo predispone all’interazione.
2. Le narrazioni strategiche costruite dai meme
Le
immagini analizzate suggeriscono che il messaggio non sia finalizzato
principalmente a promuovere l’Iran come attore geopolitico. L’obiettivo appare
più indiretto, teso ad alimentare sfiducia verso istituzioni, élite politiche,
media tradizionali e interventismo occidentale; dall’altro lato, la narrazione
non chiede al pubblico di sostenere l’Iran, ma chiede piuttosto di mettere in
discussione il proprio sistema politico e informativo.
Le
cornici principali in cui tale fenomeno si sta sviluppando possono essere
ricondotte a quattro aree. La prima è anti-élite,
in cui leader politici, governi e classi dirigenti vengono rappresentati come
corrotti, autoreferenziali e distanti dai cittadini. La seconda è anti-establishment, dove istituzioni, media mainstream e partiti sono
descritti come manipolatori o strutturalmente inaffidabili. La terza è
anti-intervento, dove le operazioni militari occidentali vengono presentate
come imposizioni esterne ai danni di popolazioni che non le avrebbero
richieste. La quarta, infine, è identitaria e morale: qui l’Iran viene
raffigurato meno come potenza regionale e più come soggetto che rivela verità
nascoste e denuncia ipocrisie sistemiche.
Un
quadro complessivo, quello che viene a crearsi e consolidarsi in cui emerge la
differenza tra propaganda classica e narrative
warfare, dove la propaganda tradizionale tende a costruire consenso verso
sé stessa; la guerra delle narrazioni lavora invece sulla delegittimazione
dell’avversario, sull’erosione della fiducia e sulla moltiplicazione di dubbi
interpretativi.
3. Gamification della guerra e trasformazione della percezione
L’estetica
LEGO modifica radicalmente il modo in cui il conflitto viene percepito. La
comunicazione bellica tradizionale si fonda su paura, realismo, osservazione e
distanza emotiva e, coerentemente, le immagini di guerra mostrano distruzione,
vittime e devastazione, collocando lo spettatore in una posizione di
osservatore esterno.
La
trasposizione del conflitto nell’universo LEGO produce invece effetti opposti basati
su familiarità, astrazione, partecipazione e accessibilità emotiva in cui le
immagini perdono parte della loro crudezza e vengono reinterpretate attraverso
un codice visivo rassicurante e immediatamente riconoscibile, dove il conflitto
non scompare, ma diventa più guardabile, più commentabile e più condivisibile.
In
questo senso la gamification non è un
semplice espediente grafico ma una tecnologia narrativa che trasforma la guerra
in contenuto in cui le persone incontrano sempre più spesso i conflitti
geopolitici attraverso meme, video brevi, contenuti generati dall’intelligenza
artificiale, influencer e piattaforme
social, piuttosto che attraverso
notizie, reportage o documentari. Il
mutamento non riguarda soltanto il formato, ma il modo in cui gli individui
costruiscono la propria comprensione della realtà internazionale.
4. Dalla propaganda alla distribuzione
La
comunicazione tradizionale iraniana si è storicamente fondata su risentimento,
martirio e argomentazione morale. Al contrario, le forme emergenti di
comunicazione digitale mantengono obiettivi strategici simili, ma modificano il
linguaggio operativo ponendo al centro, non più soltanto ideologia e
persuasione, ma humour, viralità,
competenza culturale, partecipazione e storytelling
nativo delle piattaforme.
Il
punto decisivo è che l’obiettivo non è semplicemente persuadere, ma è la
condivisione. Se nel paradigma tradizionale il successo di una campagna veniva
misurato in termini di cambiamento delle opinioni, nel paradigma emergente il
successo si misura attraverso la sequenza reach,
amplification, participation, narrative
penetration.
Osservando
il panorama comunicativo nel suo complesso emergono limitate conferme su un
cambiamento diretto delle convinzioni politiche profonde degli utenti, ma vi
sono invece segnali più consistenti della capacità di amplificare specifiche
narrazioni, aumentarne la visibilità e favorirne l’ingresso in comunità
normalmente esterne alla comunicazione politica. L’obiettivo non è
necessariamente creare sostenitori dell’Iran, ma utenti disposti a far
circolare contenuti coerenti con interessi narrativi favorevoli all’Iran: un
vero e proprio cambiamento di paradigma.
5. La circolazione transnazionale delle narrazioni
Una
delle dinamiche più rilevanti è la diffusione internazionale delle narrazioni e
l’aspetto più rilevante ad emergere è il fatto che il pubblico occidentale
raramente interpreta questi contenuti come messaggi iraniani, ma li percepisce piuttosto
come risposte a problemi locali: corruzione, disuguaglianza, crisi della
rappresentanza, sfiducia nei media,
opposizione agli interventi militari.
In
questo modo la narrazione segue un percorso articolato: produzione,
distribuzione, attraversamento dei confini, interpretazione locale e
adattamento locale (coerente con le agende dei gruppi politici, di opposizione
al sistema o ideologici locali). Durante questo processo il contenuto viene
progressivamente separato dalla sua origine poiché non arriva in Europa come
narrazione iraniana, ma come cornice compatibile con sensibilità e frustrazioni
già presenti nei contesti nazionali.
E
dunque, le narrazioni non vengono semplicemente esportate; vengono tradotte
culturalmente. Atterrano, si adattano e mettono radici nei contesti locali. E
così, l’attribuzione a un attore straniero diventa più difficile, mentre cresce
l’importanza dell’analisi dei percorsi di circolazione, degli intermediari e
dei pubblici che conferiscono significato al messaggio.
6. Influenza, identità e mobilitazione
La
mobilitazione contemporanea passa sempre meno attraverso istruzioni esplicite e
sempre più attraverso l’identificazione: nei contenuti analizzati non emergono
necessariamente inviti diretti alla protesta o all’azione politica, emergono
piuttosto segnali di consapevolezza, resistenza, amplificazione e identità.
L’obiettivo
non è dire alle persone cosa fare, ma suggerire chi esse siano. Gli utenti
condividono un contenuto perché esso conferma una posizione identitaria: da
cittadino europeo, da britannico, da norvegese, da americano, da membro di una
comunità percepita come minacciata o tradita. La sequenza rilevante diventa narrative adoption, identity signalling, amplification
in cui l’azione collettiva può seguire, ma non è necessariamente il primo
obiettivo.
La
partecipazione assume così un ruolo centrale dove il pubblico non deve essere
d’accordo con il messaggio, ma deve interagire attraverso like, commenti, condivisioni e remix, che così divengono indicatori
più rilevanti dell’adesione ideologica: l’engagement
diventa così la soglia minima della mobilitazione narrativa.
7. L’architettura dell’influenza gamificata
La
cosiddetta Lego Influence Architecture
può essere descritta come un processo in cinque fasi. 1. La prima è la
produzione, costituita da piccoli team,
supportati dall’intelligenza artificiale, che possono generare grandi quantità
di contenuti a costi ridotti.
2. La
seconda è l’adattamento narrativo in cui i messaggi vengono tradotti in
linguaggi culturalmente familiari e inseriti in frame no-war, anti-elite, anti-establishment, humanitarian e anti-intervention.
3. La
terza fase è la distribuzione, costruita per circolare in modo nativo su Telegram,
TikTok, Instagram e X.
4. La
quarta è l’amplificazione, realizzata attraverso influencer, media
alternativi, celebrità, utenti ordinari e comunità digitali.
5. La
quinta, infine, è la mobilitazione, quando le narrazioni diventano linguaggio
identitario, discussione pubblica, partecipazione sociale o protesta.
In
questa architettura non esiste un unico canale decisivo. Alcuni attori
producono “copertura”, rendendo visibile il messaggio; altri generano “legittimazione”,
conferendo credibilità; altri ancora facilitano la “mobilitazione”,
trasformando discussione e coinvolgimento in comportamento (le manifestazioni
di piazza, spesso caratterizzate da violenza. Le campagne più efficaci
distribuiscono queste funzioni tra attori diversi, spesso apparentemente
indipendenti.
8. Il laundering effect: quando
la fonte scompare
Un
aspetto cruciale è il narrative
laundering, o lavaggio della narrazione; che può strutturarsi seguendo un
percorso definito e semplice: contenuto iraniano, rilancio da parte di influencer, ripresa mediatica, circolazione
interna (allo stato, regione), scomparsa della fonte originaria, permanenza
della narrazione.
Il
meccanismo ricorda in effetti il principio fondante del fenomeno del
riciclaggio in l’origine del contenuto viene progressivamente occultata
attraverso passaggi intermedi che ne aumentano accettabilità e credibilità.
Alla fine del processo l’utente non si chiede più chi abbia prodotto il
contenuto, ma se esso sia coerente con la propria visione del mondo.
Questo
passaggio riduce la centralità dell’attribuzione. Certo, l’attribuzione resta
importante, ma non basta a spiegare l’impatto poiché ciò che conta è la
circolazione, la capacità del contenuto di attraversare reti, comunità e
piattaforme fino a diventare parte di un discorso pubblico più ampio.
9. Dalle Information Operations
alle Attention Operations
Il
caso dei meme LEGO evidenzia il passaggio dalle Information Operations alle Attention
Operations. Per decenni le operazioni di influenza si sono fondate sul
controllo dell’informazione: gestire il flusso delle notizie, produrre messaggi
ideologici, comunicare in modo stato-centrico, persuadere attraverso formati
lunghi e concentrare l’attenzione sull’attribuzione.
Oggi
si è imposto un cambiamento e il centro di gravità si è spostato. Le campagne
emergenti privilegiano messaggi nativi dei meme, amplificazione reticolare, engagement breve, partecipazione dell’audience e competizione per
l’attenzione. Non conta più soltanto chi produce il contenuto, ma chi riesce a
renderlo visibile, condivisibile e culturalmente compatibile con i pubblici di
riferimento.
E
così, la sequenza operativa può essere sintetizzata in quattro passaggi: attention, emotion, participation, mobilisation. La mobilitazione non è più
necessariamente il risultato diretto della persuasione ideologica, ma si impone
come conseguenza indiretta della capacità di catturare attenzione, generare
coinvolgimento emotivo e trasformare il pubblico in distributore volontario
della narrazione.
10. Indicatori di monitoraggio e strumenti analitici
Per
analisti, ricercatori e decisori pubblici la domanda operativa non è più
soltanto come una narrazione venga costruita, ma come possa essere identificata
e monitorata. Il modello proposto individua cinque categorie di indicatori.
Gli indicatori narrativi riguardano la storia che viene promossa:
quale cornice interpretativa viene costruita e quali messaggi coerenti orientano
la percezione degli eventi.
Gli indicatori emotivi riguardano i sentimenti attivati:
rabbia, paura, umiliazione, ingiustizia, solidarietà o appartenenza.
Gli indicatori di amplificazione osservano chi condivide
il contenuto e attraverso quali reti.
Gli indicatori di adattamento analizzano come la narrativa
cambi tra pubblici diversi.
Gli indicatori di mobilitazione valutano quali
comportamenti online o offline siano incoraggiati.
Questo
approccio sposta l’analisi dalla singola fonte al sistema di propagazione. Non
basta contare visualizzazioni o identificare contenuti problematici, ma occorre
comprendere come il messaggio si adatti, chi lo legittimi, quali emozioni
produca e se generi effetti sociali o politici concreti.
11. Principi interpretativi e implicazioni di policy
Possiamo
concludere che almeno quattro principi ci consentono di interpretare il
fenomeno.
Il primo è che l’influenza è adattiva, non statica: le
narrazioni cambiano in funzione di crisi, opportunità politiche e vulnerabilità
locali.
Il secondo è che le
emozioni contano spesso più dei fatti: rabbia, paura, umiliazione e senso di
ingiustizia possono essere più mobilitanti dell’adesione ideologica.
Il terzo è che gli
ecosistemi ibridi contano: le narrazioni online
acquisiscono credibilità quando vengono rinforzate offline da media, influencer, manifestazioni o attori
politici.
Il quarto è che una reazione sproporzionata può
rafforzare la narrazione che si intende contrastare, alimentando
vittimizzazione, sospetti di censura e sfiducia.
Le
risposte tradizionali, basate su attribuzione, rimozione dei contenuti e fact-checking, restano necessarie ma non
sono più sufficienti – sempre ammesso che possano esserlo stati in passato.
L’influenza contemporanea opera attraverso emozione, identità, partecipazione e
amplificazione, e per questo motivo le politiche pubbliche non possono
escludere la conoscenza approfondita dei pubblici target, il monitoraggio cross-platform,
il rafforzamento della resilienza sociale, la valorizzazione di comunicatori
locali credibili e le strategie comunicative che evitino di amplificare la
polarizzazione.
È
inoltre essenziale distinguere tra attivismo legittimo, lealtà transnazionale e
operazioni di influenza. Non ogni amplificazione è manipolazione; l’attivismo
legittimo si fonda su mobilitazione autentica, organizzazione trasparente e
autonomia decisionale mentre la lealtà transnazionale può derivare da legami
identitari, familiari, diasporici o religiosi senza coordinamento esterno. Invece,
le operazioni di influenza implicano manipolazione strategica delle narrazioni,
amplificazione coordinata e sponsorizzazione o attribuzione ingannevole.
12. Conclusioni sul caso LEGO
Il
caso iraniano-LEGO non è importante perché riguarda i LEGO, ma lo è perché
illustra una trasformazione più ampia delle dinamiche di influenza
contemporanee che muove dalla persuasione alla partecipazione, dalla propaganda
alla cultura, dalle campagne informative agli ecosistemi di influenza.
L’influenza
opera sempre più attraverso la cultura, mentre la sola attribuzione è ormai di
per sé insufficiente. La fiducia emerge come una risorsa strategica: un fatto
confermato dalle narrazioni che si diffondono più facilmente laddove esista una
crisi di fiducia nei confronti delle istituzioni, dei media o delle élite politiche. Per questo occorre
monitorare non soltanto i contenuti, ma l’adattamento delle narrazioni, i
percorsi di amplificazione e la traduzione dall’online all’offline.
La
sfida per ricercatori, analisti e decisori politici non consiste più soltanto
nell’identificare messaggi ostili o manipolativi, ma nel comprendere come le narrazioni
acquisiscano legittimità, attraversino comunità differenti, si adattino ai
contesti locali e si traducano in mobilitazione sociale e politica. La domanda
strategica non sarà più soltanto «chi produce una narrazione?», ma soprattutto
«come una narrazione diventa credibile, circola tra comunità diverse e si
trasforma in comportamento collettivo?».
Le infiltrazioni “Pro-pal” e del “pacifismo antagonista”: uno strumento di influenza di Iran e Russia?
di Claudio Bertolotti
Dalla disinformazione alla guerra cognitiva: influenza esterna, polarizzazione dell’opinione pubblica e resilienza della coesione nazionale
La disinformazione non va più letta come semplice diffusione di «notizie
false», ma come componente di una strategia più ampia di influenza, finalizzata
a modificare percezioni, emozioni collettive, fiducia istituzionale e coesione
sociale. Russia e Iran operano con modelli diversi ma convergenti: Mosca
attraverso una diplomazia pubblica strutturata, culturale, digitale e
istituzionale; Teheran attraverso una strategia «a spettro completo» che
combina narrazione emotiva, infrastrutture religiose e associative, reti
digitali, plausibile negabilità e, nei casi più critici, interfacce criminali o
micro-proxy locali.
1. Il nuovo
campo di battaglia è la percezione
La coesione nazionale non è oggetto di aggressioni solamente con attacchi
informatici, pressioni energetiche o minacce militari, ma viene erosa più
lentamente, e spesso più efficacemente, attraverso la manipolazione della
percezione pubblica, la polarizzazione del dibattito e la delegittimazione
delle istituzioni.
La guerra cognitiva agisce su informazione, emozione, identità e fiducia,
con l’obiettivo – non di convincere tutti – di frammentare il campo sociale,
creare dubbio, moltiplicare narrazioni incompatibili e rendere più difficile
una risposta pubblica condivisa. Nel caso russo – come ho avuto modo di
approfondire nel mio articolo “La diplomazia
pubblica russa nella guerra cognitiva: attori, narrazioni
e strumenti digitali” – questa
dinamica si colloca all’interno della conflittualità ibrida, nella quale
informazione, percezione e influenza culturale assumono valore strategico.
2. La Russia e la diplomazia pubblica come influenza ibrida
La Russia non usa soltanto propaganda bensì un ecosistema che sfrutta le
dimensioni identitaria, della memoria storica, culturale, istituzionale, mediatica,
dei social network, della diplomazia
digitale e delle narrazioni anti-occidentali.
Il concetto di Russkij Mir – il
«Mondo Russo» – opera come dispositivo ideologico che tende non solo a una promozione
culturale, ma a creare e consolidare una cornice geopolitica che legittimi la
protezione delle comunità russofone e, in prospettiva, l’intervento politico o
militare narrativamente a tutela delle stesse. A questo si affiancano strumenti
istituzionali come la Fondazione Russkij Mir, Rossotrudnichestvo, il Gorchakov
Fund, la Chiesa ortodossa russa, i media
statali e le piattaforme digitali.
La diplomazia digitale russa sfrutta così i social media, crea e diffonde i contenuti di portali informativi
alternativi e piattaforme digitali per veicolare narrazioni filo-russe, per alimentare
il dubbio, per polarizzare l’opinione pubblica e per delegittimare le
narrazioni occidentali. Il caso italiano dell’operazione «Dalla Russia con amore» è utile come esempio di convergenza fra
assistenza umanitaria, propaganda, disinformazione e potenziale raccolta
informativa in un contesto di emergenza.
La Russia, così facendo, non cerca soltanto di raccontare una versione
alternativa dei fatti ma cerca di costruire un ambiente informativo nel quale
la verità diventa negoziabile, la fiducia istituzionale diventa fragile e la
coesione democratica diventa vulnerabile.
3. L’Iran e la strategia d’influenza «a spettro completo»
L’Iran, dopo il 7 ottobre 2023, ha aggiornato il proprio repertorio di
influenza, saldando la guerra di Gaza a un meta-frame emotivo basato sui
concetti di «Occidente contro Islam», «genocidio», «ipocrisia occidentale», vittimizzazione
dei musulmani, delegittimazione di Israele e degli oppositori in esilio,
erosione della fiducia civica e della coesione sociale europea.
Ne ho parlato in maniera dettagliata nel mio articolo “Dal pulpito al tweet. Pro-Pal, pro-Hamas e anti-semitismo: la strategia d’influenza “a spettro completo” dell’Iran e la resilienza europea” in cui evidenzio l’esistenza di tre livelli: il primo, la costruzione di una narrazione emotiva; il secondo, l’uso selettivo di infrastrutture religiose e associative; il terzo, l’esternalizzazione tattica della coercizione a reti criminali locali. L’obiettivo è polarizzare il discorso pubblico europeo, alimentare l’antisemitismo, delegittimare oppositori in esilio ed erodere fiducia civica e coesione sociale, mantenendo la plausibile negabilità.
La componente mediatico-digitale è centrale: PressTV e HispanTV producono
contenuti multilingue, poi distribuiti su piattaforme più permissive come
Telegram e Rumble, amplificati da reti inautentiche, siti proxy e adattamenti
linguistici alle diverse audience europee.
4. Il nodo pro-Pal: protesta legittima, sfruttamento ostile e
radicalizzazione del frame
È essenziale distinguere fra protesta legittima, critica politica,
mobilitazione pro-palestinese e sfruttamento ostile di quelle mobilitazioni da
parte di attori statali o para-statali. Il problema non è l’esistenza del
dissenso di per sè, ma la sua cattura narrativa, la sua amplificazione
artificiale e, in alcuni casi, il suo legame a reti radicali, antagoniste,
comunitarie o criminali.
Quello che pongo in evidenza nel mio articolo è che il fatto che il caso
iraniano non si limiti alla propaganda su Gaza, ma cerchi di trasformare un
conflitto esterno portandolo verso una polarizzazione interna europea seguendo una
chiara e definita sequenza che parte dalla costruzione della cornice emotiva, passa
attraverso il radicamento attraverso reti comunitarie e piattaforme digitali e
arriva all’eventuale impiego di micro-proxy locali per azioni dimostrative o
violente. In questa prospettiva, la narrazione non rimane online ma tende a trasformarsi in mobilitazione, pressione sociale,
intimidazione, radicalizzazione identitaria e, nei casi più estremi, violenza.
Il punto non è più, dunque, criminalizzare la protesta, bensì impedire che la protesta si imponga come un’infrastruttura inconsapevole di una strategia ostile di influenza.
5. Russia e Iran: due modelli diversi, una convergenza strategica
Schema comparativo, che evidenzia la convergenza dei due approcci: entrambi
gli attori, Russia e Iran, operano su quella che possiamo identificare come la vulnerabilità
più rilevante dei paesi democratici, ossia la fiducia: nelle istituzioni, nei media, nella comunità nazionale, nella
legittimità dell’azione pubblica e nella possibilità stessa di distinguere tra
informazione, propaganda e manipolazione.
Frame emotivo-religioso-politico, Gaza,
anti-occidentalismo, antisemitismo, diaspora, reti comunitarie, piattaforme
digitali.
Obiettivo
Legittimare la postura geopolitica russa, delegittimare
l’Occidente, alimentare sfiducia verso istituzioni democratiche.
Polarizzare il discorso pubblico europeo, delegittimare
oppositori, rafforzare la proiezione ideologica e ridurre i costi di
attribuzione.
Metodo
Soft power ibridato con disinformazione, diplomazia
digitale e, in contesti di crisi, penetrazione informativa.
Influenza «a spettro completo», con narrazione, reti
associative, media statali, piattaforme permissive e potenziale outsourcing
criminale.
6. Il rischio principale: erosione della coesione nazionale
La minaccia non è soltanto informativa. È sociale, politica e istituzionale
poiché la disinformazione produce effetti cumulativi: sfiducia nelle
istituzioni, radicalizzazione delle identità, delegittimazione dell’avversario,
frammentazione del dibattito pubblico, sospetto permanente verso media e
autorità, vulnerabilità delle comunità diasporiche, normalizzazione dell’odio
politico o religioso.
Nel modello iraniano, la minaccia emerge quando propaganda, economie
criminali e nodi comunitari si fondono; per questo occorre separare narrazione
e coercizione, tagliando l’accesso ai «fornitori» di violenza e delegittimando
le interfacce organizzative che trasformano il frame in azione.
7. Risposta strategica: dalla contro-disinformazione alla resilienza
cognitiva
Non basta smontare le fake news
una per una. Occorre rafforzare la resilienza cognitiva del sistema
democratico. Come è dunque possibile definire le possibili linee di risposta?
Proviamo a identificare alcune opzioni rilevanti.
L’alfabetizzazione
informativa, non intesa come educazione generica ai media, ma come capacità di riconoscere
frame ostili, manipolazione emotiva, falsi dilemmi, contenuti coordinati e
amplificazione artificiale.
La trasparenza
istituzionale rapida. Il vuoto informativo è lo spazio operativo della
disinformazione.
La protezione delle
comunità vulnerabili. Diaspore, minoranze religiose, giovani e ambienti
digitali polarizzati non vanno trattati come minacce, ma come spazi da
proteggere da infiltrazione, radicalizzazione e sfruttamento.
L’integrazione fra
sicurezza interna, intelligence, diplomazia pubblica, scuola, università, media
e società civile.
La risposta europea
coordinata. Le reti di influenza non rispettano confini nazionali; una risposta
solo nazionale rischia di essere tardiva, frammentata e facilmente aggirabile.
L’osservazione dello scenario sociale, politico e informativo, ci propone
un fenomeno in via di evoluzione e trasformazione. La disinformazione è solo la
superficie visibile di un fenomeno più profondo, cioè la competizione per il
controllo razionale dell’informazione. Russia e Iran non cercano semplicemente
di convincere le opinioni pubbliche europee, ma cercano di dividere,
disorientare e rendere più costosa e lenta ogni decisione collettiva. La difesa
della coesione nazionale, dunque, non è censura, non è propaganda di segno
opposto, non è repressione del dissenso; al contrario, è capacità democratica
di distinguere tra conflitto politico legittimo e manipolazione ostile, tra
protesta e strumentalizzazione, tra pluralismo e frammentazione indotta. In
questo spazio si misura oggi la vera resilienza delle democrazie europee.
#Iran Briefing analitico
L’analisi si basa sull’intervista approfondita che Andrea Molle (Chapman University e START InSight) ha rilasciato a RaiNews, 2 marzo 2026 e che potete leggere per intero QUI
Andrea Molle valuta l’escalation Iran–Israele/USA come altamente instabile e potenzialmente regionale per tre fattori convergenti:
frammentazione interna iraniana dopo la “decapitazione” della leadership;
attivazione semi-autonoma delle reti proxy;
forte rischio economico globale legato a Hormuz e alla volatilità energetica.
Il quadro complessivo è quello di una crisi non lineare, in cui la perdita di controllo centrale può rendere il sistema contemporaneamente più debole e più pericoloso.
Vuoto di potere a Teheran
Valutazione chiave: rischio elevato di imprevedibilità strategica.
La rimozione simultanea dei vertici iraniani crea frattura verticale nella catena di comando e frammentazione orizzontale tra centri di potere.
La Guida Suprema è il perno che coordina clero, IRGC, magistratura ed economia parastatale; la sua assenza interrompe il meccanismo di arbitrato interno.
La successione in condizioni di guerra può alimentare competizione tra:
fazioni pragmatiche (stabilizzazione/negoziato)
settori radicali, soprattutto nei Pasdaran (risposta massimalista).
Senza una leadership riconosciuta aumenta il rischio di segnali incoerenti verso l’esterno.
Implicazione: la deterrenza diventa instabile perché l’Iran può apparire “più debole ma più pericoloso”.
Reti proxy e rischio di guerra multi-fronte
Valutazione chiave: escalation regionale possibile anche senza regia centrale.
Molle descrive l’“Asse della Resistenza” come un ecosistema decentrato, non un comando unificato.
Meccanismi principali
a) Pre-delega operativa
Molte risposte sono di fatto pre-autorizzate.
I proxy possono agire autonomamente per dimostrare credibilità.
b) Autonomia differenziata
Il controllo iraniano è diseguale.
Alcuni attori hanno sufficiente autonomia per scegliere tempi e intensità.
c) Saturazione strategica per Israele e USA Fronti simultanei possibili:
nord Israele (Hezbollah)
Mar Rosso e shipping (Houthi)
basi USA in Iraq e Golfo (milizie sciite)
Anche se ogni fronte è gestibile singolarmente, la simultaneità crea attrito cumulativo.
d) Escalation competitiva La decentralizzazione può aumentare, non ridurre, il rischio perché ogni gruppo vuole dimostrare efficacia.
Possibile coinvolgimento delle monarchie del Golfo
Valutazione chiave: coinvolgimento probabile ma soprattutto in forma “difensiva-espansiva”.
Arabia Saudita ed Emirati preferiscono stabilità ma la neutralità regge solo finché non sono colpiti direttamente.
Il trascinamento può avvenire senza decisione formale di entrare in guerra, attraverso:
cooperazione ISR
difesa aerea attiva
supporto logistico alle forze USA.
Gli attacchi iraniani accelererebbero una “NATO-izzazione funzionale” del GCC (integrazione difesa aerea e early warning).
Rischio: maggiore integrazione con USA (e tecnicamente con Israele) potrebbe provocare ulteriori ritorsioni iraniane.
Stretto di Hormuz come detonatore globale
Valutazione chiave: scenario di shock energetico sistemico.
Attraverso Hormuz passa circa un quinto dei consumi mondiali di liquidi petroliferi (~20 milioni b/g).
Una chiusura colpirebbe anche ~20% dell’export globale di LNG (Qatar e UAE).
Le pipeline alternative coprono solo una frazione dei flussi.
Paesi più vulnerabili
Petrolio (ordine di esposizione):
India — tra i più esposti per dipendenza e scorte limitate
Corea del Sud — alta dipendenza industriale
Giappone — molto dipendente ma con grandi riserve
Cina — grande esposizione in volume ma più capacità di assorbimento
Gas (LNG):
Pakistan
Bangladesh
in parte India
Europa: più esposta sul prezzo marginale che sulla disponibilità immediata.
Mercati finanziari come moltiplicatore di escalation
Valutazione chiave: l’economia può spingere verso posture più dure.
Secondo Molle, la volatilità non è solo conseguenza ma driver autonomo della crisi.
Catena di effetti
Aumento petrolio → inflazione → pressione su famiglie
Banche centrali più restrittive → spazio fiscale ridotto
Governi sotto stress interno → meno flessibilità diplomatica
Ne deriva una dinamica perversa:
la de-escalation può apparire politicamente debole
cresce l’incentivo a mostrare fermezza militare per rassicurare mercati e opinione pubblica.
Insight chiave: i mercati reagiscono in tempo reale, la diplomazia è lenta — questo accorcia la finestra negoziale.
Valutazione implicita sulla strategia USA
Molle suggerisce un dubbio strategico:
gli obiettivi dell’azione americana possono essere chiari
ma resta incerto se esista un piano credibile per il “day after” (gestione del vuoto di potere, proxy, mercati).
Assessment complessivo
Probabilità di escalation regionale: significativa.
Driver principali:
frammentazione decisionale iraniana
autonomia operativa dei proxy
rischio di saturazione multi-fronte
vulnerabilità dei choke point energetici
pressione dei mercati finanziari sui decisori politici
Elemento più pericoloso: la combinazione di decentralizzazione militare + shock economico, che può produrre escalation per inerzia più che per scelta deliberata.
📌#ReaCT2023 The 4th annual Report on Terrorism and Radicalisation in Europe ⬇📈launches on 23rd May. Don't miss it! 📊📚Numbers, trends, analyses, books, interviews👇 pic.twitter.com/KLIWWlrJXS
🔴📚 OUT SOON! #ReaCT2023 Annual Report on Terrorism and Radicalisation in Europe | Start Insight ⬇ 16 articles by different authors discuss current trends and numbers. Available in Italian and English startinsight.eu/en/out-soon-r…
🔴@cbertolotti1 a FanPage sulle varie ipotesi dell'attacco👉"(...) non si tratterebbe di droni in grado di fare danni significativi, ma piuttosto di una tipologia di equipaggiamento in grado di fare danni limitati con l'obiettivo di portare l'attenzione mediatica sulla questione" twitter.com/cbertolotti1/s…
Per fornire le migliori esperienze, utilizziamo tecnologie come i cookie per memorizzare e/o accedere alle informazioni del dispositivo. Il consenso a queste tecnologie ci permetterà di elaborare dati come il comportamento di navigazione o ID unici su questo sito. Non acconsentire o ritirare il consenso può influire negativamente su alcune caratteristiche e funzioni.
Funzionale
Sempre attivo
L'archiviazione tecnica o l'accesso sono strettamente necessari al fine legittimo di consentire l'uso di un servizio specifico esplicitamente richiesto dall'abbonato o dall'utente, o al solo scopo di effettuare la trasmissione di una comunicazione su una rete di comunicazione elettronica.
Preferenze
L'archiviazione tecnica o l'accesso sono necessari per lo scopo legittimo di memorizzare le preferenze che non sono richieste dall'abbonato o dall'utente.
Statistiche
L'archiviazione tecnica o l'accesso che viene utilizzato esclusivamente per scopi statistici.L'archiviazione tecnica o l'accesso che viene utilizzato esclusivamente per scopi statistici anonimi. Senza un mandato di comparizione, una conformità volontaria da parte del vostro Fornitore di Servizi Internet, o ulteriori registrazioni da parte di terzi, le informazioni memorizzate o recuperate per questo scopo da sole non possono di solito essere utilizzate per l'identificazione.
Marketing
L'archiviazione tecnica o l'accesso sono necessari per creare profili di utenti per inviare pubblicità, o per tracciare l'utente su un sito web o su diversi siti web per scopi di marketing simili.